Microsoft Perception: agentes que no solo avisan del ataque, también lo arreglan
Microsoft ya vende una plataforma en la que los agentes de IA no se limitan a lanzar una alerta: simulan el ataque, lo investigan y empujan la corrección. Se llama Microsoft Perception, pasó a disponibilidad general en Ignite 2026 y se alimenta de más de 165 billones de señales diarias procedentes de Microsoft Defender, Microsoft Entra, la red y el sistema operativo. Para un founder con equipo de TI pequeño, la pregunta relevante no es si la herramienta es buena, sino qué parte de la carga operativa de seguridad se puede delegar sin perder el control.
La plataforma se apoya en tres capas. La primera son señales, sensores y actuadores que alertan cuando algo va mal, y que se conectan con otros proveedores mediante más de 500 conectores, según Business Standard. La segunda es una capa de contexto que ordena esas señales en tiempo real según el entorno propio de cada cliente. La tercera son los agentes, coordinados mediante playbooks y distintos modelos de IA —incluida la línea MAI-Cyber de Microsoft, según el comunicado oficial—, usando el modelo adecuado para cada tarea.
El argumento no es la automatización por sí misma, sino la velocidad. «En los últimos 12 meses, los modelos de frontera de IA se han vuelto extraordinariamente eficaces a la hora de descubrir y explotar vulnerabilidades de software», escribió Aleš Holeček, presidente y arquitecto jefe de Microsoft Security. Y añadió que capacidades similares están llegando rápido a modelos de pesos abiertos con «salvaguardas cibernéticas limitadas».
¿Y esto cómo se aplica en tu negocio?
Dueños de negocio de Latinoamérica y España usan un agente de IA para ganar más y recuperar su tiempo. El Kit «tu mano derecha con IA» te muestra cómo en un video de 11 minutos, con una ficha para armar el tuyo. CAR está cerrada por ahora; al anotarte, te avisamos cuando abra.
👥 Quiero el Kit →¿Cómo funcionan los equipos rojo, azul y verde de Perception?
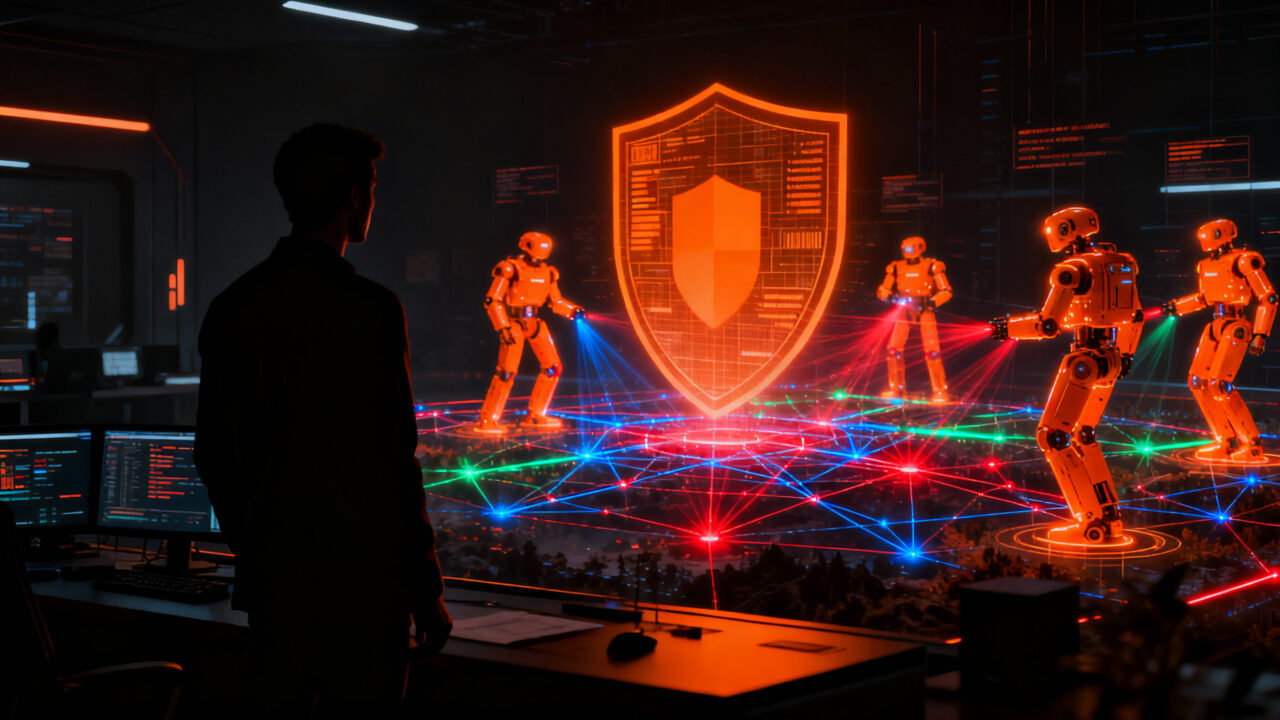
Perception organiza a sus agentes en tres grupos con misiones distintas, y esa división es la parte más interesante del diseño.
- Equipo rojo: adopta la perspectiva del atacante y busca debilidades antes de que exista una brecha. El Recon Agent ya está disponible de forma general y el Web App Pen Test Agent entró en preview, según SecurityWeek.
- Equipo azul: detecta, clasifica alertas e investiga ataques. Cuatro agentes llegaron a disponibilidad general: triaje de alertas, investigación de ataques, autoría de reglas de detección e inteligencia de amenazas.
- Equipo verde: corrige. El Posture Prioritization Agent está disponible de forma general y el Risk Reduction Agent sigue en preview pública, con capacidad de recomendar un blindaje temporal de activos vulnerables cuando todavía no existe un parche.
El dato que más dice sobre el impacto real: Microsoft afirma que su Alert Triage Agent puede gestionar cerca del 80% de las alertas de una cola típica de Defender, a partir de un análisis de aproximadamente 8 millones de alertas entre sus productos de seguridad, reporta SecurityWeek. Si ese porcentaje se sostiene en la práctica, es exactamente el tipo de trabajo repetitivo que hoy consume las horas de un analista junior.
Los playbooks del equipo verde funcionan sobre Microsoft, AWS y Google Cloud, lo que importa a cualquier startup con arquitectura multi-nube. Y Perception ya prueba integraciones con herramientas de SIEM, SOAR y gestión de servicios de TI vía MCP y APIs.
El dato que explica la urgencia: 96.000 vulnerabilidades en un año
Microsoft sostiene que en 2026 se publicaron más de 96.000 vulnerabilidades bajo el programa CVE, más del doble de las aproximadamente 40.000 registradas en 2024, según Business Standard. La misma nota recoge otro número incómodo: solo el 26% de las vulnerabilidades incluidas en el catálogo de explotadas conocidas de la agencia de ciberseguridad de EE. UU. (CISA) se corrigieron en 2025.
El ejemplo que usa la compañía es concreto. Dos vulnerabilidades críticas de ejecución remota de código en PHP divulgadas recientemente afectaban a decenas de millones de servicios expuestos a internet; casi dos semanas después, unos 29 millones seguían sin parchear, según Microsoft. Y para una de ellas, conocida como PHP2Shell, apareció un exploit funcional en aproximadamente un día.
La lectura para un founder es directa: el intervalo entre «se conoce el fallo» y «hay un ataque automatizado» se comprimió a horas. Un equipo que parchea el fin de semana ya llega tarde.
Los agentes de IA son los nuevos «insiders»
La parte del anuncio que menos titulares se lleva es la que más debería interesar a quien ya tiene agentes corriendo en producción. Microsoft pide tratarlos como empleados con acceso privilegiado: actúan solos las 24 horas, tienen acceso amplio a datos, aplicaciones y herramientas y, «al igual que un insider, pueden cometer errores, ser manipulados o ser comprometidos».
Las medidas concretas que propone son tres. Darles identidad propia con Microsoft Entra Agent ID y permisos temporales. Vigilar qué agentes operan y cuál es su «radio de impacto» con Agent 365, Intune y Defender, que ya detectan hasta 60 tipos de agentes, incluidos Claude Code, OpenAI Codex y GitHub Copilot, según SecurityWeek. Y auditar su comportamiento con la AI Transparency Initiative, que busca estándares abiertos para verificar de forma independiente qué hizo un agente.
El tamaño del problema ya es visible: Satya Nadella dijo en el keynote que hay más de 50 millones de agentes registrados en Agent 365, reporta ProPakistani. La iniciativa de transparencia suma a más de 40 organizaciones, entre ellas Adobe, Mastercard, Accenture, KPMG y Volvo Cars.
¿Cuánto cuesta dejar que los agentes auditen tu seguridad?
El anuncio no incluye tarifas concretas. Lo que sí introduce Microsoft son tableros de gestión de gasto y un estimador de coste para registrar el uso de IA, presupuestarlo y vincularlo a resultados de seguridad medibles, además de Agent 365 Business Analytics para ver qué cuesta la IA y qué entrega en tareas completadas y horas asistidas.
Ese detalle no es menor. El riesgo real de los agentes autónomos en seguridad no es que fallen, es que funcionen tan bien que nadie mire la factura hasta el cierre de trimestre. Si vas a evaluar Perception, pide el modelo de coste antes que la demo.
Perception frente a Anthropic, OpenAI y Google
Microsoft no llega primero. Business Standard señala que Perception se lee como la respuesta a Mythos, de Anthropic, y a Daybreak, de OpenAI. Anthropic restringió el acceso a Claude Mythos mediante su Cyber Verification Programme por preocupaciones de uso indebido; OpenAI cuenta con GPT-6 Astra y Daybreak; y Google empuja Google Security Operations con agentes especializados, además de Big Sleep para hallar vulnerabilidades desconocidas y CodeMender para corregirlas.
La diferencia de Microsoft no es el modelo, es la distribución: Perception se apoya en Defender, Entra, Intune y Purview, productos que muchas empresas ya tienen instalados. Para una startup que ya paga Microsoft 365, eso baja la fricción de adopción a casi cero.
¿Qué significa esto para tu startup?
Aunque Perception está pensado para organizaciones con operaciones de seguridad formales, el mensaje aplica a cualquier empresa que use agentes de IA, tenga 5 o 500 empleados.
Primero, haz inventario antes de que lo haga otro. Si en tu empresa hay agentes conectados a correo, CRM, repositorios o bases de datos, necesitas una lista de cuáles son, qué permisos tienen y quién los aprobó. Microsoft detecta 60 tipos de agentes locales; tú probablemente no sabes cuántos corren en tu stack. Empieza por ahí esta semana.
Segundo, aplica el principio de permisos temporales. Un agente que necesita leer tickets no debería tener acceso permanente a toda la base de datos. Pide credenciales con caducidad y alcance limitado a la tarea, y revisa los accesos que ya otorgaste sin fecha de expiración.
Tercero, define qué acciones requieren aprobación humana. El propio Holeček lo plantea así: el equipo fija los límites y aprueba las acciones de alto impacto, mientras los disparadores automáticos lanzan los playbooks. Traducido a una startup: automatiza el triaje y la investigación, pero deja un humano en el botón de borrar producción o rotar credenciales.
Cuarto, mide el coste por resultado y no por token. Si vas a usar agentes para auditar seguridad, define antes qué métrica de mejora esperas —tiempo medio de remediación, porcentaje de alertas cerradas sin intervención— y compárala con el gasto. Sin esa línea base, el piloto se convierte en una factura sin historia.
Un apunte de calendario: Microsoft dijo que sus AI Readiness Initiatives dentro de Perception entrarán en preview en enero de 2027, orientadas a convertir recomendaciones de seguridad en planes con seguimiento. Si tu equipo no tiene un roadmap de seguridad para el próximo año, ese es un buen punto de partida para armarlo.
La conclusión de fondo es que la ciberseguridad dejó de ser un problema de herramientas y pasó a ser un problema de gobernanza de agentes. Quien trate a sus agentes como scripts con suerte va a descubrir el costo cuando uno de ellos haga exactamente lo que se le pidió, pero sobre el sistema equivocado.
Fuentes
- Press Digital — Microsoft lanza su nueva plataforma de ciberseguridad con agentes de IA
- SecurityWeek — Microsoft Takes Perception Agentic Security Platform Out of Preview
- Business Standard — Microsoft Perception joins AI cybersecurity push by OpenAI, Anthropic, more
- ProPakistani — Microsoft Announces 6 Big AI Upgrades at Ignite 2026
- Microsoft Source — Microsoft Ignite 2026: Empowering human ambition, intelligence and trust
- Redmondmag — Ignite 2026: Microsoft Expands Security Push With AI Agents
¿Y esto cómo se aplica en tu negocio?
Dueños de negocio de Latinoamérica y España usan un agente de IA para ganar más y recuperar su tiempo. El Kit «tu mano derecha con IA» te muestra cómo en un video de 11 minutos, con una ficha para armar el tuyo. CAR está cerrada por ahora; al anotarte, te avisamos cuando abra.
👥 Quiero el Kit →