¿Qué pasó con el robo de US$100 millones en monederos Ledger?
Unos US$102 millones desaparecieron de 324 monederos de hardware Ledger identificados en seis redes blockchain, según la estimación de la firma de análisis Bitquery que recoge Xataka. Lo relevante para cualquier equipo que guarde tesorería en cripto no es el monto, sino el método: los atacantes no explotaron un error de software ni hackearon los servidores del fabricante. Plantaron un implante físico dentro de los propios dispositivos y esperaron.
Las primeras denuncias llegaron el 9 de octubre desde el sudeste asiático. Usuarios reportaron fondos desaparecidos sin haber autorizado ninguna transferencia. Ledger vinculó los casos de pérdidas confirmados a CryptoBilis, un distribuidor autorizado para vender sus productos en Malasia, Indonesia y Filipinas, y confirmó un implante físico no autorizado en al menos uno de los dispositivos afectados. Lo que no confirmó —y conviene tenerlo claro— es el importe total de las pérdidas.
Las cifras, de hecho, están en disputa. Galaxy Research calculó el monto en unos US$91 millones y lo consideró un piso de la estimación, según Criptoinforme. Blockonomi reportó una estimación de Bitquery de US$93,2 millones sustraídos de 315 monederos en cinco redes: Bitcoin, Ethereum, TRON, BNB Chain y Polygon. Ningún número es oficial, porque Ledger no ha validado ningún importe.
¿Y esto cómo se aplica en tu negocio?
En CAR, dueños de empresa de Latinoamérica y España usan la tecnología para ser más rentables. Empiezas con una ruta de 7 días y terminas con un sistema funcionando en tu negocio.
👥 Probar 7 días¿Cómo funcionaba el implante que burló el Genuine Check de Ledger?
Antes del detalle técnico, el principio básico: las criptomonedas no se guardan dentro del monedero, viven en la blockchain. El dispositivo custodia las claves privadas que autorizan las operaciones y, durante la configuración, muestra una frase de recuperación de 24 palabras. Quien tenga esas 24 palabras tiene los fondos, con o sin el aparato original en la mano.
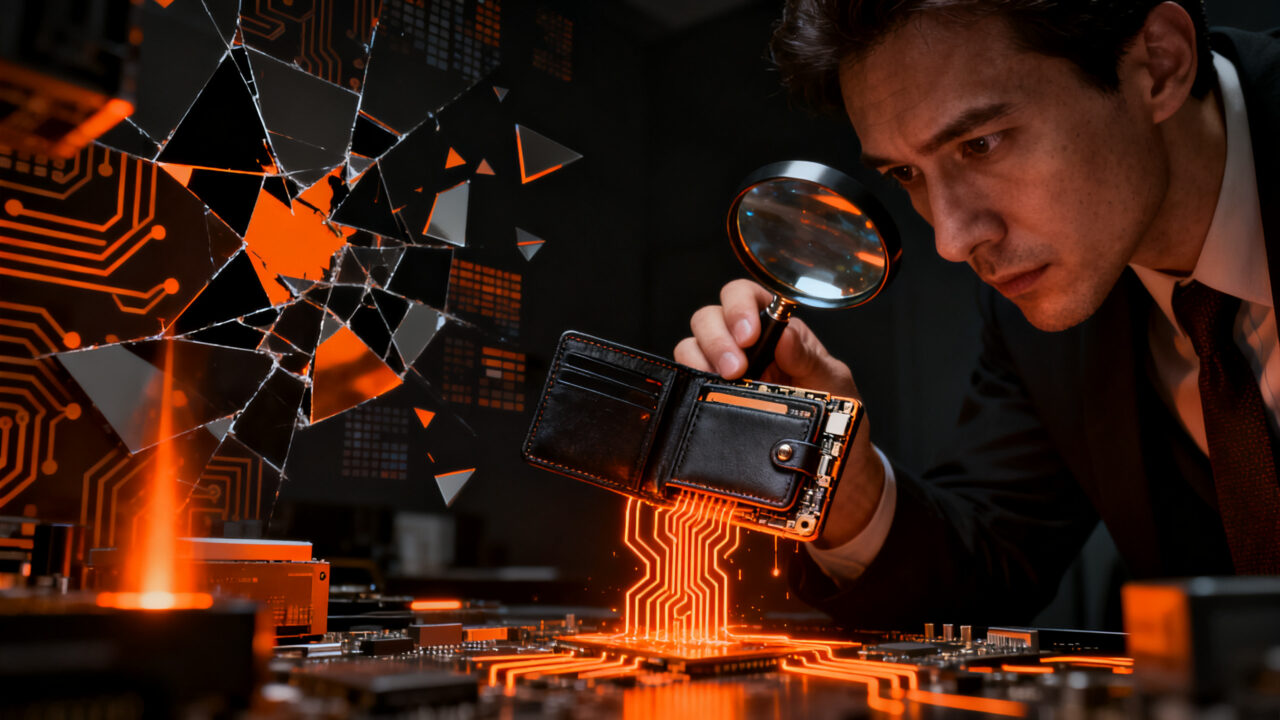
El implante apuntaba exactamente a ese momento. Según las investigaciones de Joe Grand y Tibane Labs, los Ledger Nano X alterados llevaban circuitos adicionales conectados al sistema que envía la información a la pantalla. Al configurar el dispositivo, esos componentes interceptaban los caracteres de la frase semilla y los almacenaban. Después, un módulo LTE, una eSIM y una antena enviaban los datos a los atacantes, que reconstruían el acceso desde otro dispositivo.
El detalle que explica por qué nadie lo notó: el brazo de seguridad de Ledger, Donjon, describió el implante como un componente separado que no modifica el Secure Element ni el sistema operativo del aparato, por lo que las autocomprobaciones de integridad no lo detectan, según BleepingComputer. El sistema Genuine Check verifica la autenticidad del chip de seguridad, no los componentes que se añaden a su alrededor. Con el chip intacto, un aparato manipulado pasa la prueba y funciona con aparente normalidad. Ledger reconoció esa limitación y sostiene que no encontró indicios de intrusión en sus sistemas, servicios ni canal de venta directa.
¿Por qué la amenaza se conocía desde 2025?
Hay una parte incómoda: las señales eran públicas y antiguas. En agosto de 2025, Joe Grand empezó a examinar monederos Ledger después de que un comprador en Tailandia detectara componentes extraños en uno de ellos. En marzo de 2026 comunicó sus hallazgos al fabricante. Meses después, Mark Karpelès, de Tibane Labs, identificó versiones más sofisticadas, con los cables visibles sustituidos por circuitos flexibles camuflados.
La evolución sugiere un trabajo artesanal y paciente, no un ataque oportunista. Pero conviene ser preciso: nada de esto demuestra que todos los dispositivos fueran modificados por los mismos responsables. La investigación sigue abierta y nadie ha sido identificado públicamente.
MediaMarkt y Europa: el problema dejó de ser solo asiático
Hasta el 11 de octubre, Ledger sostuvo que todos los casos confirmados involucraban equipos vendidos por CryptoBilis. Ese relato se tensó rápido. Un comprador europeo aseguró haber encontrado el mismo tipo de implante —cables adicionales y módulo LTE— en dos Ledger Nano X compradas en tiendas MediaMarkt, y envió uno de los equipos a Karpelès para su análisis, según Criptoinforme. El comprador no reportó fondos robados.
El 13 de octubre, MediaMarktSaturn retiró todos los productos Ledger de sus tiendas y de sus plataformas online, en contacto con el fabricante, según confirmó un portavoz a Cointelegraph. MediaMarkt tiene tiendas en España, lo que pone el caso a un paso del comprador hispanohablante. Ledger respondió que los casos confirmados seguían siendo los de CryptoBilis y que aún no había publicado el análisis del dispositivo europeo. Mientras tanto, pidió a distribuidores de Indonesia, Singapur, Tailandia, Filipinas, Vietnam, Malasia y Hong Kong suspender las ventas y retirar el producto de las estanterías, según BleepingComputer.
Trezor, los revendedores y el costo de la cadena de confianza
El golpe más estructural cae sobre el modelo de distribución. Trezor anunció que reducirá su red de revendedores y que las autorizaciones de los socios que no continúen quedarán revocadas el 1 de enero de 2027, según BleepingComputer. La empresa dijo que no encontró evidencia de que sus dispositivos estuvieran comprometidos y que la medida es preventiva.
El debate de fondo lo resumió el analista Mati Greenspan para Cointelegraph: comprar un monedero de hardware introduce una cadena de confianza nueva, del fabricante al proveedor y de ahí a quien manipuló el aparato antes de que llegue a tus manos. Nick Neuman, CEO de Casa, añadió que evitar por completo a los intermediarios es imposible y recomendó repartir el riesgo entre varios proveedores. El propio Joe Grand lo planteó sin vueltas: es muy difícil explicarle a la gente cómo inspeccionar su dispositivo, porque ni siquiera los perfiles técnicos revisan cada equipo en busca de manipulaciones. Grand propone diseños con carcasas transparentes o envolventes anti-manipulación, que obligarían al atacante a reconstruir la carcasa completa.
¿Qué significa esto para tu startup?
Dos perfiles de founder salen tocados por este episodio. El primero es el que custodia tesorería en cripto, algo cada vez más común en startups que cobran en stablecoins o mantienen reservas en BTC y ETH. El segundo es el que vende hardware, dispositivos conectados o cualquier producto que pase por distribuidores antes de llegar al cliente: tu cadena de suministro es superficie de ataque, y hasta hoy probablemente no estaba en tu matriz de riesgos.
Acciones concretas:
- Si compraste un Ledger a CryptoBilis en los 90 días previos a la alerta y todavía no lo configuraste, no lo inicies. Si ya lo configuraste, la recomendación de la compañía es mover los fondos a un monedero nuevo con una frase de recuperación distinta, generada en un dispositivo comprado en la web oficial.
- Suma el canal de compra a tus criterios de seguridad. Para tesorería con montos relevantes, comprar en el canal directo del fabricante y no en marketplaces o revendedores de segunda mano elimina la capa más opaca de la cadena. La verificación de autenticidad, por sí sola, no descarta un implante.
- Trata el dispositivo como infraestructura crítica, no como un accesorio. Define quién en el equipo custodia las claves y con qué procedimiento, y reparte el riesgo entre varios proveedores en lugar de concentrar todo en un único modelo y un único punto de compra, como sugiere Neuman desde Casa.
- Si tu startup distribuye a través de terceros, audita el canal. Trazabilidad por número de serie, precintos de manipulación visibles y la prohibición explícita de reinsertar productos devueltos en el inventario son medidas baratas que atacan el punto exacto donde falló este caso. Ledger ya advirtió a sus distribuidores justamente sobre eso.
- Cuidado con la segunda ola de fraude. Los incidentes de este tipo atraen estafadores que se hacen pasar por soporte técnico. Ningún fabricante legítimo llama, escribe por mensaje directo ni pide las 24 palabras de recuperación.
El aprendizaje para el ecosistema es incómodo pero simple: la seguridad de un dispositivo no termina en su software. Termina donde termina tu control sobre quién lo abrió antes que tú. Para una startup que integra hardware o depende de distribuidores, la pregunta que este caso obliga a hacerse no es si tu producto es seguro, sino quién puede modificarlo en el trayecto.
Fuentes
- Xataka (fuente original)
- Criptoinforme
- BleepingComputer
- Cointelegraph
- Blockonomi
¿Y esto cómo se aplica en tu negocio?
En CAR, dueños de empresa de Latinoamérica y España usan la tecnología para ser más rentables. Empiezas con una ruta de 7 días y terminas con un sistema funcionando en tu negocio.
👥 Probar 7 díasArtículos relacionados:
 Ledger confirma implante físico en wallet de CryptoBilis
 XRP Ledger: pagos con agentes de IA y el auge de RLUSD
 Feinstein Institute: implante cerebral con IA restaura 86% de fuerza
 China lanza el primer implante cerebral comercial: impacto y claves
 Science Corporation implanta su chip PRIMA en Stargardt