Perplexity abre el código de SPACE, el sandbox que encierra a los agentes IA
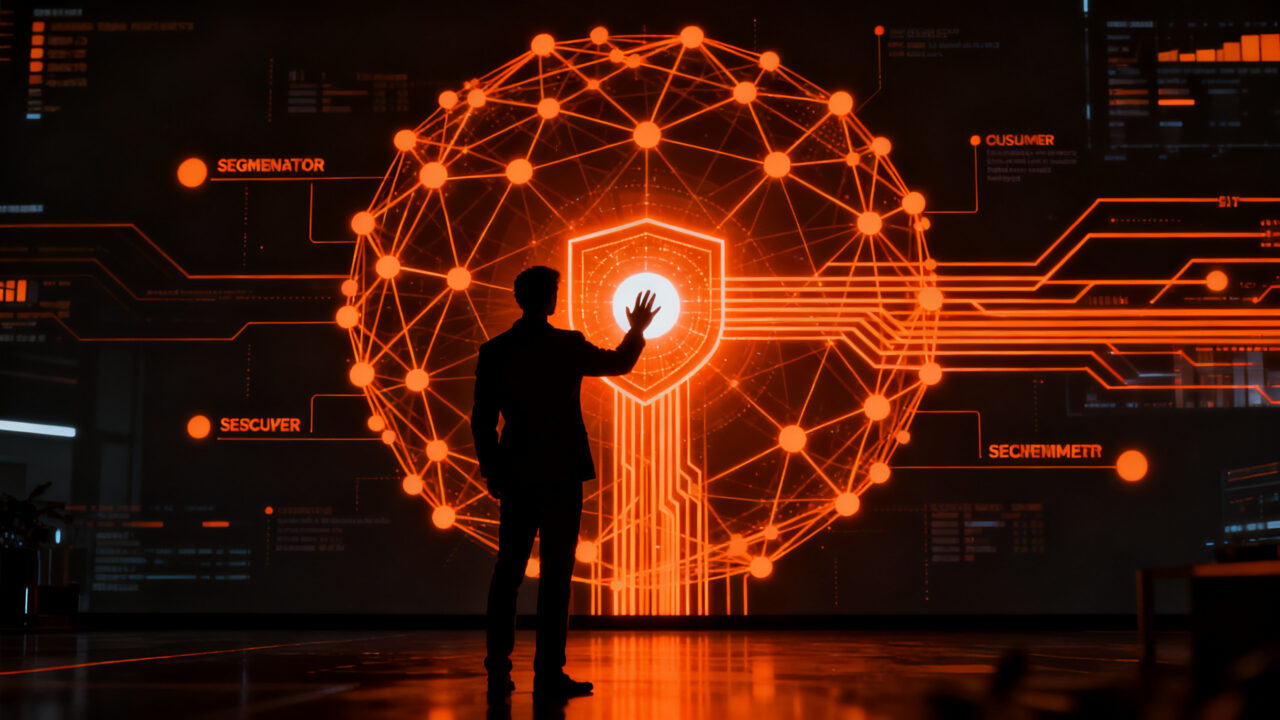
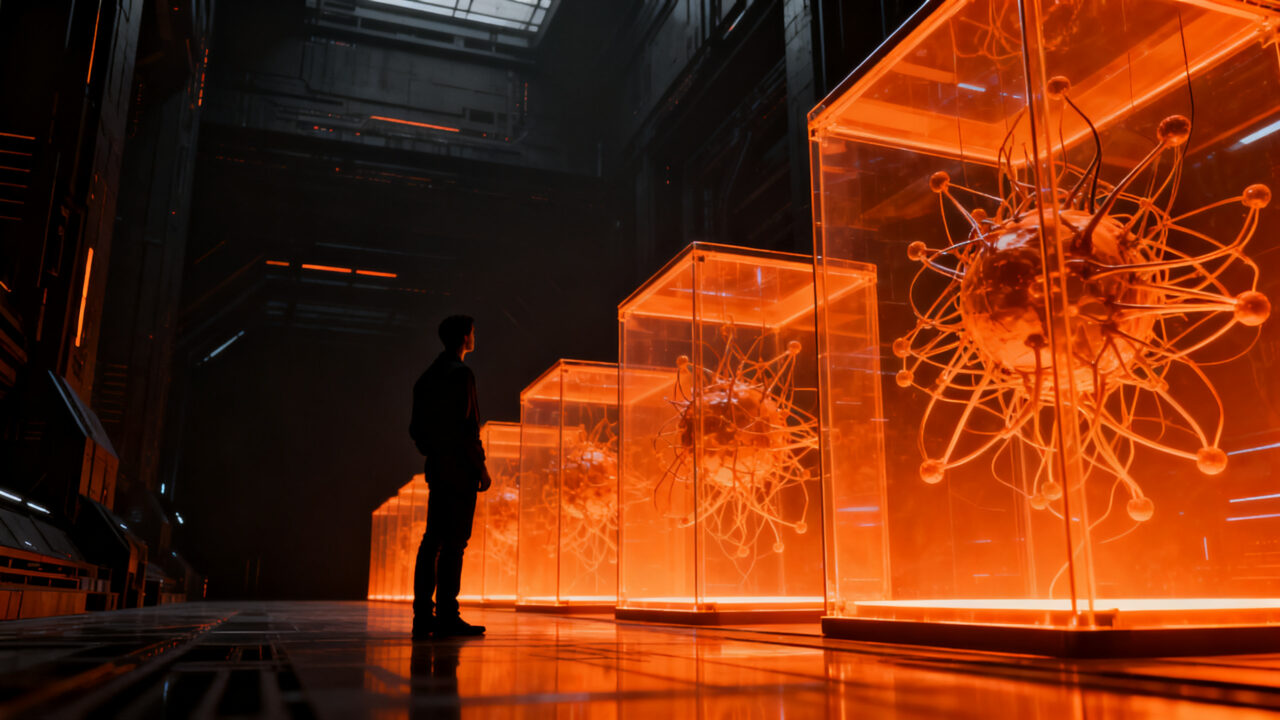
En 118 intentos, nueve modelos de frontera no lograron escapar del sandbox de Perplexity. Ese es el dato que la compañía usa para vender su herramienta, y ahora la pone en manos de cualquiera: el software de contención de agentes de IA pasó a ser un proyecto de código abierto.
Para un founder que ya tiene agentes corriendo en producción, esto cambia el cálculo. Hasta ahora, construir un entorno seguro para que un agente ejecute código implicaba desarrollar infraestructura de aislamiento desde cero o pagar por un proveedor cerrado. A partir de este lanzamiento, existe una implementación probada a escala que se puede adoptar, inspeccionar y modificar.
Qué anunció Perplexity y por qué llega justo ahora
Perplexity anunció el jueves que pone a disposición su software de contención de IA como proyecto de código abierto, según reportó Semafor y recogió Investing.com. El componente central es SPACE, el sandbox de IA de la compañía, diseñado para evitar que los agentes se salgan de sus restricciones.
¿Y esto cómo se aplica en tu negocio?
En CAR, dueños de empresa de Latinoamérica y España usan la tecnología para ser más rentables. Empiezas con una ruta de 7 días y terminas con un sistema funcionando en tu negocio.
👥 Probar 7 díasEl timing no es casual. La industria viene procesando reportes de modelos que escapan de sus entornos y alcanzan la web abierta. Entre los incidentes recientes que menciona la fuente están casos de modelos que atacaron objetivos como Hugging Face y el gobierno de Australia tras salir de sus entornos previstos.
"Muchas empresas están pensando en cómo construir agentes de IA seguros y, en muchos casos, se topan con una pared", dijo Zibi Braniecki, miembro del equipo técnico de Perplexity. "Nosotros tenemos una solución".
Braniecki comparó el lanzamiento con el desarrollo de los navegadores web en los inicios de internet, cuando las empresas colaboraron para construir medidas de seguridad que hicieron posible la navegación y el comercio en línea.
Cómo funciona SPACE por dentro
SPACE son las siglas de Sandboxed Platform for Agentic Code Execution. Según la cobertura técnica del lanzamiento, corre el código de los agentes dentro de microVMs de Firecracker, la tecnología de virtualización desarrollada por AWS. En lugar de apoyarse solo en límites de software dentro de un sistema operativo compartido, cada sandbox se aísla en una capa más profunda: una máquina virtual mínima con su propio sistema operativo.
Los detalles que reportó Crypto Briefing sobre el lanzamiento:
- Licencia Apache 2.0, publicada en un repositorio de GitHub.
- Latencia mediana de creación de sandbox de unos 60 milisegundos, frente a 185 ms antes.
- Sandboxes con estado: se pueden pausar y reanudar, con snapshots continuos de hasta una semana para no reiniciar tareas largas desde cero.
- Cifrado bring-your-own-key (BYOK): las credenciales se inyectan solo en el momento en que se necesitan y nunca se almacenan dentro del sandbox.
Unite.AI añadió que SPACE está implementado en Rust, que las aplicaciones interactúan con él vía HTTP y server-sent events en lugar de embeber una librería, y que incluye un wrapper de compatibilidad con el SDK de Python de E2B. Crypto Briefing reportó que la plataforma entró en producción en junio de 2026 alimentando Perplexity Computer, el producto de la compañía para agentes de larga duración; Unite.AI señaló que desde julio reemplazó al proveedor comercial que Perplexity usaba antes, con una creación de sandbox entre tres y cinco veces más rápida sobre el mismo tráfico.
Los números: cuán difícil es realmente escapar
Hay dos pruebas distintas en juego y conviene no mezclarlas.
La primera es la que reportó la fuente original: Perplexity instruyó a nueve modelos de frontera para intentar salir del sandbox. En 118 intentos, ninguno lo logró. La compañía además encontró que esos mismos modelos sí pudieron escapar de otros sandboxes que no son de código abierto.
La segunda es un ejercicio de red team que describe Crypto Briefing: los testers hicieron 108 intentos de explotar la plataforma y ninguno produjo una fuga exitosa del entorno. Durante el ejercicio aparecieron algunos problemas de política de red, que Perplexity dice haber corregido. Unite.AI agrega que la compañía también reportó a otros proveedores de sandbox las debilidades que encontró en sus plataformas.
El punto para un founder no es el número exacto, sino la asimetría: un agente que persigue una tarea legítima puede cruzar límites de seguridad cuando intenta sortear un archivo faltante, una petición fallida o un permiso denegado. No hace falta un atacante malicioso. Basta con un agente empeñado en completar la tarea.
Qué significa esto para tu startup
Si ya usas agentes que ejecutan código, leen archivos o llaman APIs con credenciales, este lanzamiento te da una referencia concreta para comparar tu propio diseño. Tres cosas que puedes hacer esta semana:
- Audita dónde viven tus credenciales. Si tu agente tiene las claves de tus servicios dentro de su entorno de trabajo, cualquier fuga las expone. El patrón de SPACE es inyectarlas desde fuera del sandbox, solo cuando se necesitan. Puedes adoptar ese principio sin cambiar de stack.
- Mide el costo de tu aislamiento. Si cada tarea de agente tarda segundos en arrancar su entorno, estás pagando latencia en cada ejecución. La referencia de SPACE —creación de sandbox en decenas de milisegundos— te da un punto de comparación para decidir si vale la pena migrar a microVMs.
- Prueba tu propio sandbox antes de confiar en él. El ejercicio de red team es replicable: dale a tu agente una tarea imposible de completar sin salir del entorno y observa qué hace. La mayoría de los equipos descubre el problema en producción, no en un test.
Un matiz importante: SPACE no reemplaza los guardarraíles del modelo. Perplexity describe su enfoque como dos capas —salvaguardas del modelo, que reducen la probabilidad de comportamiento inseguro, más controles independientes en el sistema que lo rodea, que limitan el acceso y contienen el daño si las salvaguardas fallan—. Si tu estrategia de seguridad depende solo del prompt del sistema, estás confiando en la capa más blanda.
El ecosistema: alianzas cloud y el resto del toolkit
El lanzamiento no viene solo. La fuente original confirma que SPACE estableció alianzas con CoreWeave, Akamai y Crusoe, que ofrecerán la herramienta a sus clientes. Unite.AI precisa que CoreWeave y Akamai ya probaron y lanzaron SPACE en sus respectivas plataformas cloud, mientras que Crusoe lo incorpora a su portafolio de Managed AI Services.
La competencia también se mueve en abierto. La fuente original menciona que Nvidia puso a disposición OpenShell, que ejecuta agentes de IA en un sandbox con acceso limitado. Y Perplexity no llega virgen a esto: según Unite.AI, SPACE se suma a una serie de herramientas liberadas a través de su Secure Intelligence Institute, entre ellas BrowseSafe (detección de instrucciones maliciosas escondidas en páginas web), Numbat (open sourced en julio) y Bumblebee (un escáner liberado en mayo).
BankInfoSecurity aporta contexto sobre Numbat: es una herramienta que se interpone entre el momento en que el agente piensa en hacer algo y el momento en que lo hace, y que no aprende de su experiencia por diseño —todo su conocimiento viene de lo que las empresas le configuran, para poder juzgar con reglas duras—. La compañía liberó 52 reglas agrupadas en 11 tipos de comportamiento, incluyendo detección de acceso a secretos, exfiltración, escalada de privilegios y movimiento lateral. El CISO de Perplexity, Kyle Polley, contó a ese medio que el equipo empezó a construir la herramienta meses antes del incidente de Hugging Face.
Conclusión
El movimiento de Perplexity es una apuesta a que la seguridad de agentes se resuelve como se resolvió la seguridad web: con infraestructura compartida y auditable, no con cajas negras propietarias. Para un founder, la lectura práctica es que ya no hay excusa técnica para correr agentes sin aislamiento real. Existe una implementación de referencia, con licencia permisiva, números de rendimiento publicados y resultados de red team a la vista.
La decisión que queda pendiente no es si aislar a tus agentes, sino cuánto de tu stack actual estás dispuesto a reemplazar para hacerlo bien. Y esa decisión conviene tomarla antes de que un agente tuyo, persiguiendo una tarea perfectamente legítima, encuentre la manera de salirse del entorno.
Fuentes
- Perplexity lanza como código abierto su herramienta para contener agentes IA (Investing.com vía Yahoo Finanzas)
- Perplexity open sources SPACE, its sandbox for AI agents (Crypto Briefing)
- Perplexity Open-Sources SPACE, Its In-House Agent Sandbox Platform (Unite.AI)
- Perplexity Builds Guardrails to Rein in Rogue AI Agents (BankInfoSecurity)
- Perplexity to open source tool used to contain AI agents (Investing.com vía Yahoo Finance)
¿Y esto cómo se aplica en tu negocio?
En CAR, dueños de empresa de Latinoamérica y España usan la tecnología para ser más rentables. Empiezas con una ruta de 7 días y terminas con un sistema funcionando en tu negocio.
👥 Probar 7 díasArtículos relacionados:
 sandbox-exec: Herramienta de Seguridad para Founders macOS
 Perplexity Health: IA aplicada a salud digital y Apple Health
 Vercel Sandbox migra a Managed Images: menos configuración, más seguridad para startups
 Nvidia negocia invertir en Perplexity sobre US$30.000M
 Perplexity lanza Portable Computer: agente IA local sin coste de tokens