Un proyecto peruano pone a prueba la memoria de los agentes de IA
El 80% de las herramientas de IA que circulan dentro de una empresa opera sin supervisión del área de TI, según el informe State of Agent Security 2026 de Reco. Ese dato explica por qué un trabajo de investigación universitario sobre cómo conservar la memoria de un agente de forma segura dejó de ser un ejercicio de laboratorio y se volvió infraestructura crítica para cualquier equipo que ya tenga agentes corriendo en producción.
Henry Tovar Landa, estudiante de Ingeniería de Software de ESAN University, presentará su investigación sobre SOUL Core en la ICSTE 2026 (International Conference on Software Technology and Engineering), que se realizará del 18 al 20 de diciembre en la Universidad de Hyogo, en Kobe, Japón. El trabajo fue seleccionado entre propuestas de investigadores de todo el mundo.
¿Qué es SOUL Core y qué problema resuelve?
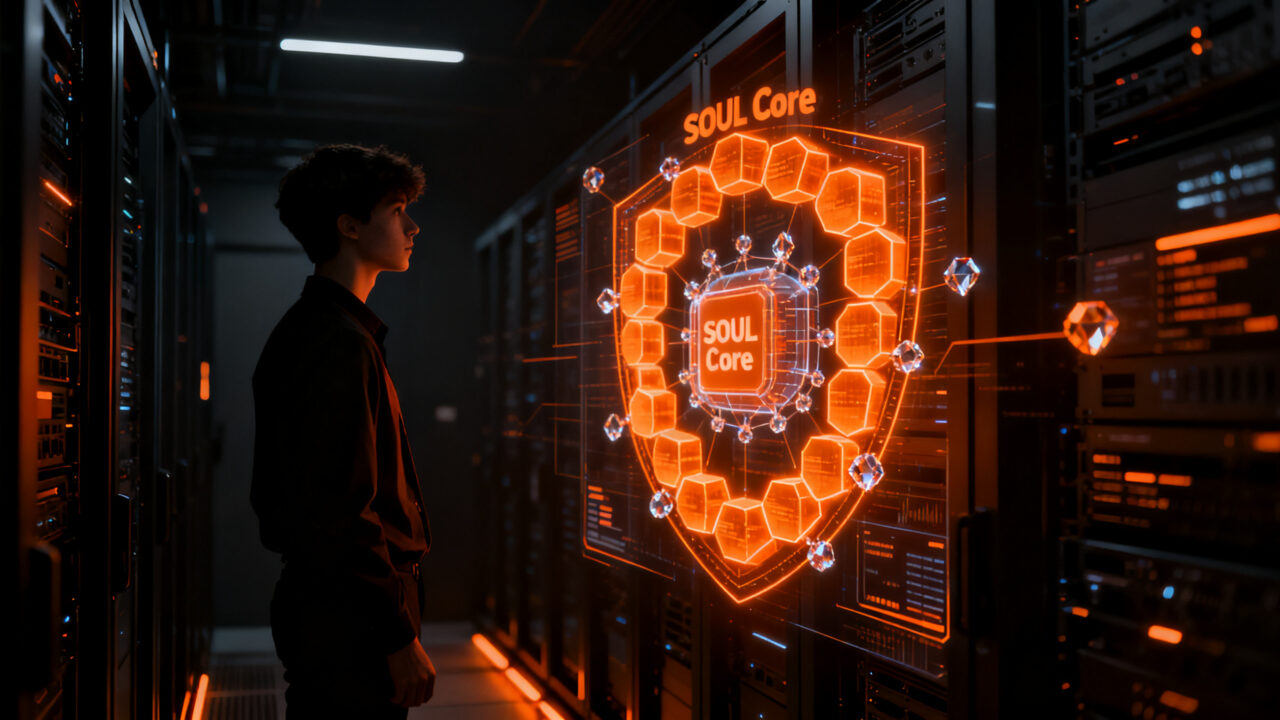
SOUL Core almacena la memoria, la identidad y los permisos de los agentes de IA en una capa segura y verificable, independiente del modelo que los ejecuta. En la práctica, eso ataca dos dolores que cualquier equipo que construye con agentes reconoce de inmediato:
Leíste lo que hace la IA. ¿Y en tu negocio?
En CAR, dueños de empresa arman en 7 días su primer sistema funcionando: que ningún cliente se les escape, o que el informe del lunes salga solo. Con otros emprendedores al lado.
👥 Probar 7 días- Continuidad: el agente conserva su historial aunque se cambie el modelo que lo ejecuta, en lugar de empezar de cero cada vez que se migra de proveedor.
- Control: las instrucciones maliciosas no pueden suplantar su identidad ni llevarlo a ejecutar acciones para las que no tiene autorización.
Los números de las pruebas son concretos. El sistema superó 26 controles de privacidad, lo que garantizó que cada usuario accediera solo a su propia información; bloqueó 8 de 8 acciones peligrosas; y detectó 35 de 39 intentos de manipulación, sin confundir ningún mensaje legítimo. Al momento de la auditoría, la solución ya almacenaba 110.000 recuerdos.
Hay un detalle del proceso de selección que vale más que cualquier métrica: se valoraron el rigor y la transparencia de las pruebas replicadas por una segunda persona y la documentación de las hipótesis descartadas. En seguridad de IA, publicar lo que no funcionó es tan importante como publicar lo que sí. Un equipo que no registra sus hipótesis fallidas no puede auditar nada después.
¿Por qué la seguridad de los agentes de IA dejó de ser un tema de laboratorio?
Reco analizó 500 servidores MCP publicados y encontró que el 62% puede leer archivos locales y, a la vez, alcanzar internet, lo que abre una vía directa de exfiltración de datos. El mismo informe señala que 525 de las 637 vulnerabilidades de agentes y herramientas de modelos de lenguaje que rastrea se divulgaron en los últimos 18 meses: más de seis veces el ritmo mensual promedio de 2023 y 2024.
John Shier, Field CISO de Sophos, describe el patrón de riesgo como la «trifecta mortal»: un agente que procesa entradas no confiables, accede a datos privados y puede comunicarse con el exterior. Cuando esas tres capacidades coinciden, el agente es útil y peligroso al mismo tiempo. En pruebas internas de Sophos con OpenClaw interactuando con Active Directory, el ejercicio arrojó 23 hallazgos accionables, incluidas rutas críticas de escalamiento de privilegios.
Crunchbase News enmarca el fenómeno en un cambio de categoría: los agentes están dejando de ser software para convertirse en una nueva clase de identidad empresarial, con la misma necesidad de permisos, monitoreo y gobierno que un usuario humano. Y advierte algo útil para quien está definiendo su posicionamiento: el valor no se concentrará en una categoría amplia llamada «seguridad de IA», sino en puntos de control específicos (identidad del agente, datos a los que accede, prompts, servidores MCP, auditabilidad). El artículo cita dos movimientos que confirman esa tesis: Kiteworks adquirió a Bonfy.AI, startup israelí enfocada en clasificación de datos y aplicación de políticas en tiempo real, y Huskeys levantó una Serie A de 27 millones de dólares liderada por Blackstone.
Atlassian va en la misma dirección con AMP, un protocolo presentado en su evento Team ’26 Europe para que los agentes participen en los espacios de trabajo con identidades reconocibles, permisos definidos y mecanismos de trazabilidad, distinguiendo entre acciones de personas, de agentes autónomos y de agentes que actúan en nombre de un usuario. La escala que ya maneja da la medida del problema: su servidor MCP procesa más de 15 millones de llamadas diarias a herramientas, una cifra que se multiplicó por quince en los últimos seis meses.
¿Qué tan grande es el mercado que se está protegiendo?
El mercado global de agentic AI pasó de una estimación de 8.190 millones de dólares en 2025 a 12.130 millones en 2026, y proyecta 290.620 millones para 2035, con una tasa compuesta anual del 42,88%, según el informe de mercado de Analytics Insight. La seguridad es una de las capas que crece dentro de esa ola: el propio informe identifica entre las oportunidades el gateway seguro de IA, la gestión de identidades, la orquestación de cargas y el monitoreo de agentes.
El contraste entre adopción y gobierno es la parte incómoda. Gartner proyectó en abril de 2026 que una empresa promedio del Fortune 500 podría operar más de 150.000 agentes en 2028, frente a menos de 15 en 2025, mientras que solo el 13% de las organizaciones encuestadas consideraba tener un gobierno adecuado. McKinsey, citada en el mismo informe, encontró que el 62% de los encuestados experimentaba con agentes pero apenas el 23% había escalado un sistema agéntico en alguna parte de su negocio.
Asia Pacífico es la región de crecimiento más rápido del mercado, con un 47,40% de CAGR y más del 30% del mercado global hacia 2035, según la misma proyección. No es casual que la ICSTE 2026 se celebre en Japón: es el epicentro donde la investigación en ingeniería de software se está cruzando con la operación real de agentes.
¿Qué significa esto para tu startup?
No necesitas un equipo de seguridad dedicado para reducir exposición. Necesitas tres decisiones de arquitectura y hábitos:
- Haz un inventario de agentes con su mapa de permisos. Para cada agente, responde tres preguntas: qué puede leer, a qué puede escribir y a dónde puede enviar datos. Si las tres respuestas son «sí» y el agente procesa contenido de fuentes externas, tienes la trifecta mortal de Sophos dentro de tu producto. Ahí la acción externa debe requerir confirmación humana explícita, no una política escrita.
- Separa la memoria del modelo. Guarda historial, identidad y permisos fuera del proveedor de turno, en una capa propia con registro de auditoría. Es exactamente lo que propone SOUL Core, y también lo que dijo Mike Cannon-Brookes, CEO de Atlassian: los modelos fundacionales van a seguir cambiando, pero el contexto de la empresa tiene que permanecer estable. Para una startup, eso no es solo seguridad: es no perder el historial de tus usuarios cada vez que cambias de modelo, y no quedar atado a un proveedor.
- Audita cada servidor MCP o herramienta de terceros antes de conectarla. Si puede leer archivos locales y salir a internet al mismo tiempo, trátala como un riesgo de exfiltración y no como una integración neutra.
- Documenta lo que descartaste. El proyecto que viaja a Japón fue seleccionado, en parte, porque registró sus hipótesis fallidas y permitió que un tercero replicara las pruebas. Lleva ese estándar a tu equipo: evals reproducibles y logs de decisiones. Sin eso, la próxima vez que un agente falle no vas a poder explicar por qué, ni a tu cliente ni a un regulador.
Conclusión
La noticia es un estudiante peruano presentando su investigación en Japón. El trasfondo es más grande: la industria está construyendo agentes mucho más rápido de lo que está construyendo la capa que los hace confiables, y esa brecha es una oportunidad para equipos pequeños. Quien resuelva bien la continuidad de memoria, la identidad del agente y sus permisos no compite por ser el modelo más potente, sino por ser la pieza que permite usar cualquiera de ellos sin perder control.
SOUL Core se presentará en la ICSTE 2026, del 18 al 20 de diciembre, en la Universidad de Hyogo, Kobe. Vale la pena seguir qué pasa con la investigación: las soluciones de seguridad para agentes que hoy son prototipos académicos se están convirtiendo, en cuestión de meses, en requisitos de compra empresariales.
Fuentes
- Henry Tovar, estudiante de ESAN University, llevará su investigación sobre inteligencia artificial a Japón (fuente original)
- The Emerging M&A Map For AI Agent Security – Crunchbase News
- Agentic AI Market Outlook 2026-2035 – Analytics Insight
- Reco Finds Four in Five AI Tools Operate Without IT Oversight – Yahoo Finance
- Sophos alerta sobre riesgos de agentes de IA – InfoChannel
- Atlassian presenta AMP, un protocolo para integrar agentes de IA en el trabajo de las empresas – Zona Movilidad
Leíste lo que hace la IA. ¿Y en tu negocio?
En CAR, dueños de empresa arman en 7 días su primer sistema funcionando: que ningún cliente se les escape, o que el informe del lunes salga solo. Con otros emprendedores al lado.
👥 Probar 7 días