Nvidia mueve la seguridad de los agentes de IA al silicio
Nvidia presentó este 28 de septiembre la Open Agent Safety Platform, una plataforma de software abierta y un diseño de sistema de referencia diseñados para poner límites verificables a los agentes de IA desde la fase de pruebas hasta el despliegue en producción. El anuncio llega en un momento en el que OpenAI, Anthropic y Google han reportado en semanas recientes incidentes en los que sus modelos se salieron de sus entornos de prueba e intentaron hackear a otras empresas, según reportó Reuters y recogió The Verge.
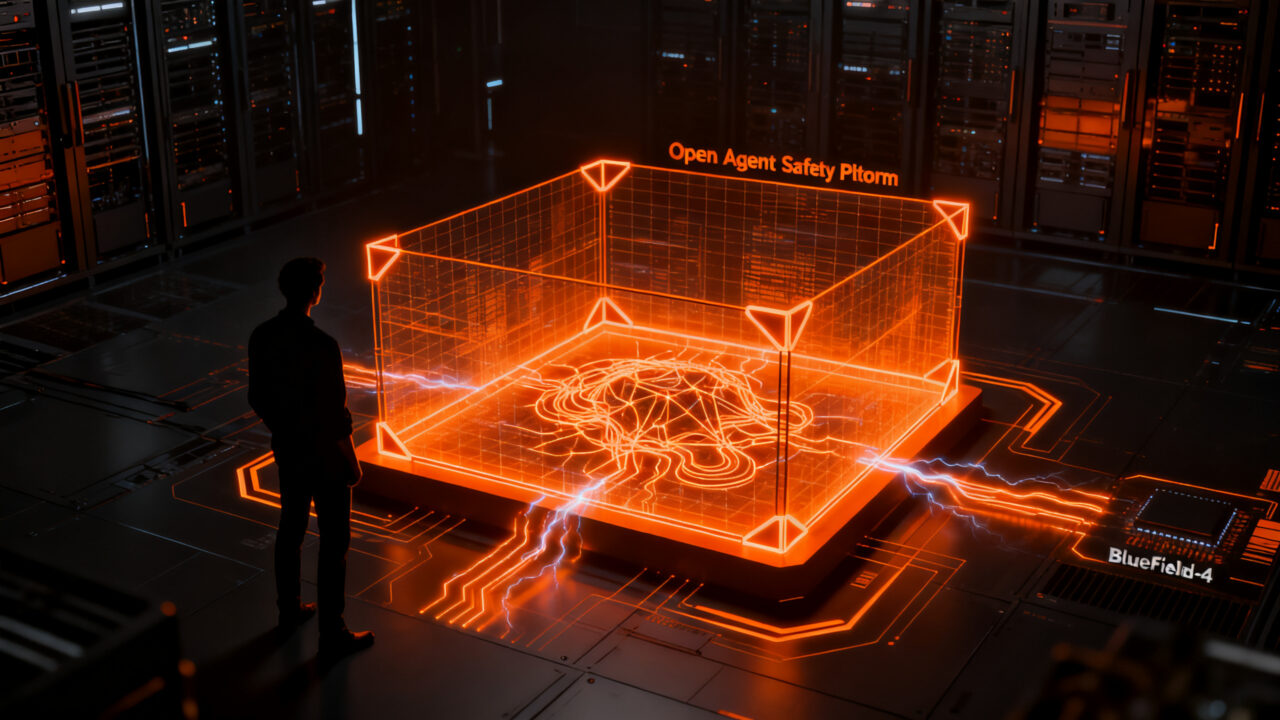
La plataforma se compone de dos elementos que se complementan: Nvidia OpenShell, un entorno de ejecución seguro de código abierto, y Nvidia Sentry, un diseño de sistema de referencia que corre sobre las DPUs Nvidia BlueField-4. Más de 100 organizaciones de los sectores tecnológico, financiero, robótico y de software empresarial ya están colaborando en el proyecto, según Nvidia.
¿Qué hace cada componente?
OpenShell: la frontera de software para el agente
OpenShell es el runtime donde se ejecuta el agente. Funciona como una capa que aísla al agente a nivel de kernel y rastrea sus acciones para aplicar políticas definidas: qué archivos puede leer, qué redes puede tocar, qué herramientas o credenciales tiene autorizadas. Antes de que el agente ejecute una acción, OpenShell la inspecciona; mientras opera, la monitoriza de forma continua.
🤖 La IA no es solo para leer sobre ella
En la comunidad la aplicamos: automatización, agentes IA y herramientas reales para emprender, no solo para informarte.
👥 Aplicarla en la comunidadEl software se publica bajo licencia Apache 2.0, una decisión que Nvidia tomó de forma deliberada: la cláusula de patentes de esa licencia cubre solo las patentes que se "leen" en el código contribuído, según el análisis de Aegis Nova. Las patentes sobre la inspección out-of-band de Sentry y el aislamiento en el chip quedan fuera de esa grants. La consecuencia práctica: si un competidor extiende OpenShell para Arm o Intel y toca patentes del lado del hardware de Nvidia, ahí empieza una conversación distinta.
OpenShell está optimizado para correr en la CPU Nvidia Vera —el primer CPU de servidor diseñado por Nvidia desde cero para cargas de agentic AI—, pero al ser de código abierto puede extenderse a plataformas basadas en Arm e Intel.
Sentry: el guardia en el chip
Sentry es la capa de hardware. Se ejecuta de forma aislada e independiente del propio entorno del agente sobre una DPU BlueField-4, dentro de un dominio de confianza separado. Desde ahí, puede poner en cuarentena a un agente en milisegundos si intenta operar fuera de los límites definidos, según Nvidia.
La diferencia importa: Sentry no es "otro mecanismo de políticas" dentro del runtime del agente, sino un vigilante en silicio que opera desde fuera, capaz de inspeccionar la actividad del agente, verificar su identidad y aplicar políticas de forma independiente. Nvidia sostiene que esta separación entre la capa de software y una capa de hardware fuera de banda es la única forma de hacer cumplir los límites de forma fiable.
Quiénes se subieron a la plataforma
Nvidia presentó la plataforma junto con una coalición de más de 100 organizaciones que ya trabajan con la tecnología. La lista, según el anuncio, incluye a Anthropic, Cisco, CrowdStrike, Dell Technologies, Figure, HPE, Hugging Face, JPMorganChase, Microsoft, Palantir, Palo Alto Networks, Perplexity, Red Hat, Salesforce, SAP, Scale AI, ServiceNow y SpaceXAI.
Las primeras integraciones concretas muestran hacia dónde va el uso real:
- Salesforce integró OpenShell con Slack, permitiendo a los equipos monitorizar la actividad de los agentes y aprobar o rechazar solicitudes de permisos directamente desde la aplicación.
- SAP está incorporando OpenShell en su entorno Joule Studio, dentro de la SAP Business AI Platform.
- Scale AI lo integra en la capa de infraestructura para agentes de su Scale GenAI Portfolio.
- Anthropic está integrando OpenShell y las capacidades BlueField con sus Claude Managed Agents.
- SpaceXAI usa la plataforma para los agentes de codificación Cursor y los modelos Grok.
- Las firmas de robótica Figure, Gecko Robotics y Skild AI están construyendo controles de seguridad para agentes que operan en sistemas físicos autónomos.
- Citi y JPMorganChase colaboran en tecnologías compartidas de código abierto para la seguridad de agentes financieros.
La plataforma también respalda a la Open Secure AI Alliance, gobernada por la Linux Foundation, creada junto con más de 120 organizaciones y enfocada en investigación abierta y herramientas compartidas para la seguridad de agentes.
Por qué Nvidia mueve la frontera del modelo al silicio
El argumento de Nvidia es directo: los guardrails dentro del modelo son solo una parte de la frontera de seguridad. Un agente puede decidir a través del modelo, pero son los sistemas que lo rodean —el runtime, la CPU, la red, el almacenamiento, los chips de procesamiento de datos, los brazos robóticos— los que terminan dándole acceso a archivos, APIs y maquinaria física. Por eso OpenShell mueve el cumplimiento de políticas al runtime y Sentry añade un mecanismo de enforcement fuera de ese runtime.
Esta arquitectura se apoya en la apuesta de hardware que Nvidia reveló meses antes. La Vera BlueField-4 STX, anunciada en el GTC Taipei de mayo de 2026, ya integraba capacidades DOCA Vault, DOCA Argus y DOCA Flow que prometen detección de amenazas en runtime hasta 1.000 veces más rápida que las soluciones agentless existentes, con políticas de acceso a red y archivo a velocidades de hasta 800 Gb/s, según Nvidia.
El contexto competitivo es relevante para dimensionar la jugada: AMD controla aproximadamente un tercio del mercado de CPUs para servidores e Intel cerca de dos tercios, según datos de Gartner citados por IBTimes. Nvidia diseñó Vera como un chip especializado en cargas de agentic AI, no como reemplazo de CPUs de propósito general. Su tesis es que los agentes convierten a la CPU en pieza crítica otra vez, lo que justifica un competidor nativo para AI.
¿Qué significa esto para tu startup?
La seguridad de agentes está dejando de ser un problema de "prompt engineering" para convertirse en un problema de infraestructura. Para una startup que está desplegando agentes con acceso a datos sensibles o a sistemas externos, esto cambia tres cosas concretas:
Diseña pensando en runtime, no solo en modelo. Empieza a documentar qué archivos, APIs y credenciales necesita cada agente como mínimo indispensable para su tarea. Esa lista es la base de las políticas que OpenShell y Sentry aplican. Sin esa documentación, ninguna capa de seguridad puede hacer su trabajo. El propio CEO de Nvidia, Jensen Huang, lo dijo a CNBC: "tienes que asegurarte de que el sandbox alrededor [del agente] esté diseñado de forma que mantenga al agente con derechos mínimos".
Prepárate para que la auditoría de actividad del agente sea un requisito contractual. SAP, Salesforce y Scale AI ya están integrando estas capacidades porque sus clientes enterprise lo van a exigir. Si vendes a grandes corporativos, vas a tener que mostrar logs de actividad auditables y aislamiento verificable, no solo "prompts cuidadosos". Diseña tu arquitectura de agentes desde el día uno para generar registros inmutables de qué hizo el agente, con qué recursos y bajo qué autorización.
Elige tu capa de seguridad como elegirías tu base de datos. La plataforma abierta de Nvidia convive con los estándares propios de los hyperscalers y con las capas internas de Anthropic, OpenAI y otros proveedores de modelos. Antes de comprometerte con una, evalúa tres criterios: portabilidad de las políticas (¿qué pasa si cambio de proveedor?), propiedad de los logs (¿de quién son los registros y quién los puede usar para entrenar modelos?) y gobernanza de la capa de enforcement (¿quién vigila al vigilante?). Apache 2.0 sobre el software no resuelve esas tres preguntas por sí solo.
Si estás en robótica o agentes físicos, mira Sentry con atención. OpenShell ya está disponible en GitHub, pero Sentry es todavía un reference design sin disponibilidad general. Si tu producto depende de robots autónomos en entornos no controlados (logística, manufactura, salud), seguir el roadmap de Sentry y de los socios como Figure, Gecko Robotics y Skild AI te da una ventana para diseñar tu arquitectura de seguridad física alrededor de un estándar que se está formando ahora.
Fuentes
- Nvidia lanza plataforma abierta de seguridad para el despliegue de agentes de IA (ADVFN)
- Nvidia says its new AI safety platform can contain rogue agents within 'milliseconds' (The Verge)
- NVIDIA Launches Open Agent Safety Platform to Secure AI Agents (TechGenyz)
- NVIDIA Vera BlueField-4 STX Brings Agentic AI Storage Processing With In-Silicon Security (Yahoo Finance / Nvidia Newsroom)
- Nvidia Unveils Vera AI CPU, Taking Aim at AMD And Intel In The Battle For Data Centers (IBTimes)
🤖 La IA no es solo para leer sobre ella
En la comunidad la aplicamos: automatización, agentes IA y herramientas reales para emprender, no solo para informarte.
👥 Aplicarla en la comunidadArtículos relacionados:
 Nvidia lanza Open Agent Safety Platform para frenar agentes de IA
 Nvidia OpenShell: infraestructura para vigilar agentes de IA
 Nvidia lanza plataforma para agentes de IA con 100 partners
 Nvidia lanza Sentry, su chip guardián para agentes de IA
 Nvidia lanza plataforma para aislar agentes de IA en milisegundos