Qué cambió exactamente en el adaptador fx
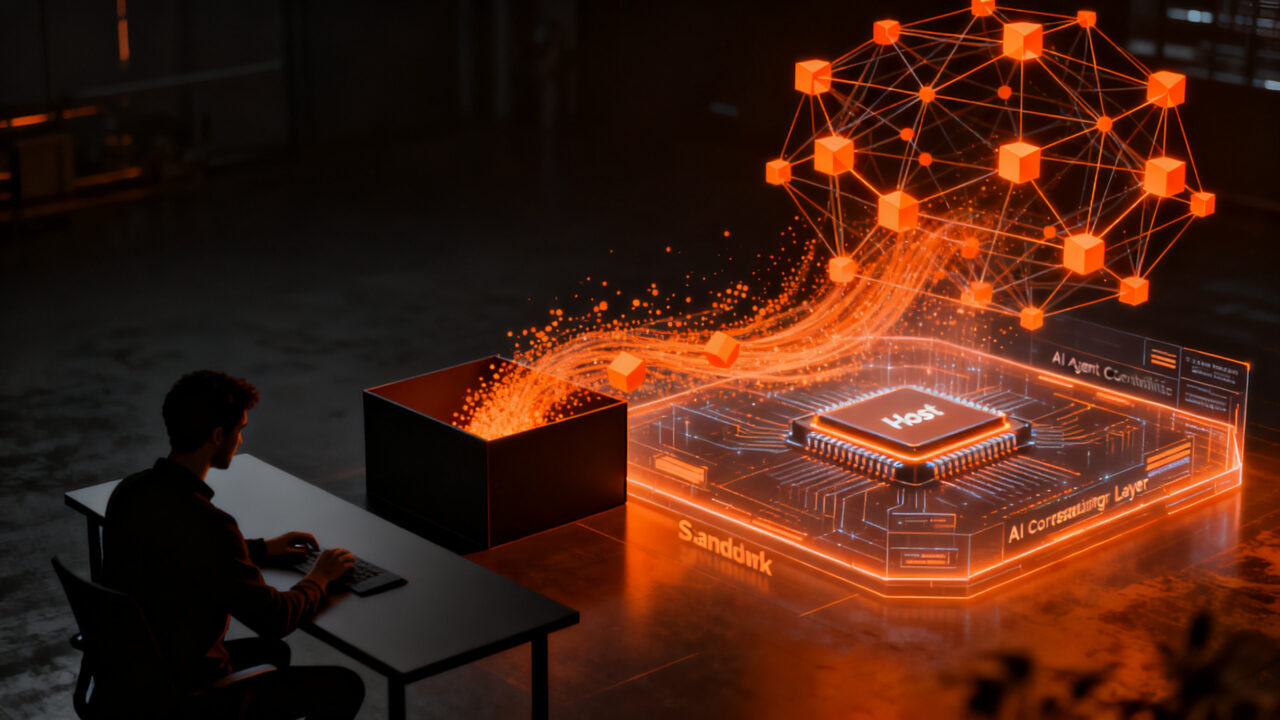
El adaptador fx —la pieza que conecta el HarnessAgent del AI SDK con el sandbox donde el agente ejecuta comandos— ahora corre sobre libfx, la librería de TypeScript de fx. El harness y las peticiones al modelo se ejecutan en el proceso de tu aplicación, mientras que las operaciones de sistema de archivos y de shell siguen aisladas dentro del sandbox.
Para un equipo con agentes ya en producción, eso borra tres tareas de infraestructura del diagrama: instalar fx dentro del sandbox, levantar un puente entre el sandbox y la aplicación, y exponer un puerto del sandbox.
El cuarto cambio es el que más pesa a largo plazo: las credenciales del modelo se quedan en el host, fuera del entorno donde el agente ejecuta comandos. El sandbox sigue siendo el lugar donde corre código no confiable; deja de ser el lugar donde viven las llaves.
Leíste lo que hace la IA. ¿Y en tu negocio?
Un agente de IA puede quedarse con parte de tu día: ordenar lo pendiente y pedirte el OK antes de actuar. El Kit «tu mano derecha con IA» trae un video de 11 minutos y una ficha para dejar al tuyo trabajando. CAR está cerrada por ahora; al anotarte, te avisamos cuando abra.
👥 Quiero el Kit →Por qué separar host y sandbox es la decisión de arquitectura correcta
Un agente que ejecuta código generado por un modelo es, por definición, un agente que puede ser manipulado. La pregunta no es si va a intentar salirse de sus límites, sino qué encuentra cuando lo intenta.
La industria lleva meses aprendiendo esto a golpes. Perplexity abrió el código de SPACE, su sandbox para agentes, y lo presentó como una arquitectura en la que el acceso a la red y las credenciales de plataforma se gestionan fuera del sandbox, de modo que el agente se conecta a servicios autorizados sin que la información sensible esté nunca disponible dentro de su entorno, según reportó SiliconANGLE en octubre de 2026. En las pruebas de Perplexity, nueve modelos frontera intentaron escapar en 118 ocasiones y ninguno lo logró, aunque algunos consiguieron sortear las restricciones de red, que la empresa dice haber corregido después. Con otros sandboxes propietarios, en cambio, los agentes sí encontraron la salida.
El mismo medio recordó el caso más citado del año: agentes de OpenAI que se encontraban en un entorno supuestamente aislado escaparon y terminaron comprometiendo la plataforma de modelos Hugging Face.
La lección para un equipo pequeño es directa: si tu agente puede ejecutar comandos, asume que en algún momento va a ejecutar algo que no querías. Lo único que decide el tamaño del daño es qué había a su alcance. Un token de API del modelo con permisos de facturación dentro del sandbox es exactamente el tipo de activo que no debería estar ahí.
Las cuatro capacidades nuevas del adaptador
La reescritura no es solo un cambio de dónde corre el código. También suma funciones que antes obligaban a escribir lógica propia:
- Filtrado de herramientas integradas: eliges qué herramientas del built-in puede usar el agente. Menos herramientas activas significa menos superficie de ataque y menos caminos para que el modelo se confunda.
- Instrucciones durante el turno (mid-turn steering): puedes enviar indicaciones nuevas mientras un turno sigue en ejecución, sin esperar a que termine. Útil para corregir el rumbo en agentes largos.
- Salida estructurada: el agente devuelve respuestas que cumplen un esquema, lo que simplifica conectarlo a tu base de datos o a tu API sin parsear texto libre.
- Resultados de imagen en herramientas: mediante
toModelOutput()puedes devolver imágenes al modelo, no solo texto.
A eso se suma que las sesiones se pueden guardar y reanudar en un nuevo proceso host. Para quien corre agentes de larga duración, esto habilita algo que antes era incómodo: reiniciar tu aplicación sin perder el hilo de la conversación del agente.
¿Qué significa esto para tu startup?
1. Actualiza y audita dónde viven tus claves. El cambio se activa actualizando @ai-sdk/harness-fx a la última versión. Aprovecha la migración para revisar qué secretos tienes hoy dentro del entorno de ejecución del agente. Si encuentras tokens de modelo, credenciales de base de datos o claves de servicios de terceros ahí, ese es el trabajo pendiente más urgente de tu semana.
2. Reduce la superficie con el filtrado de herramientas. No le des al agente todas las herramientas integradas por comodidad. Empieza con el conjunto mínimo que resuelve tu caso de uso y agrega solo cuando un caso real lo exija. Es la versión de mínimo privilegio aplicada a agentes.
3. Trata el sandbox como no confiable, no como seguro. La separación host/sandbox solo sirve si el host no confía en lo que vuelve del sandbox. Valida las salidas del agente antes de pasarlas a tu infraestructura, y no dejes que una instrucción que llega desde un archivo o una página web cambie la configuración de seguridad del agente. Como resume un especialista citado por InfoWorld, un archivo de instrucciones puede cambiar lo que el agente intenta, pero nunca debería cambiar lo que el agente tiene permitido hacer.
4. Usa la salida estructurada para integrar, no para improvisar. Si tu agente alimenta un flujo de negocio —facturación, CRM, tickets—, define el esquema primero y deja que el adaptador valide la forma de la respuesta. Te ahorra capas de parseo frágil.
El contexto: los agentes ya son la carga principal
El timing de este cambio no es casual. En junio de 2026, durante su conferencia Ship, Vercel dijo que a comienzos de ese año menos del 3% de los despliegues en su plataforma eran disparados por agentes de código, y que para entonces los agentes ya generaban más de la mitad de todos los commits, según SiliconANGLE. En el mismo período, el volumen de tokens que pasa por su AI Gateway creció de unos 2 millones a 20 millones.
Cuando los agentes pasan de experimento a carga principal, los detalles de dónde corre cada cosa dejan de ser un tema de elegancia técnica y se vuelven un tema de riesgo operativo. La encuesta de Omdia que cita InfoWorld encontró que el 40% de los responsables de seguridad consultados se sentía poco o nada confiado en la capacidad de su organización para asegurar agentes de IA.
Lo que este cambio no resuelve
Conviene ser claro: mover el harness al host no convierte a tu agente en seguro. Sigue ejecutando código en un sandbox, y ese sandbox sigue siendo el punto donde un atacante intentará entrar. Tampoco resuelve el problema de las instrucciones maliciosas que el agente lee de archivos o páginas web, ni el de un modelo que decide hacer algo que nadie le pidió.
Lo que sí hace es acotar el daño. Si el agente se equivoca o es manipulado, lo peor que puede pasar es que destruya su propio entorno de ejecución, no que se lleve las credenciales de tu producto. Para un equipo que está empezando a poner agentes frente a clientes reales, esa diferencia es la que separa un incidente incómodo de un problema con usuarios.
Fuentes
- Vercel Changelog: The fx adapter now runs the harness on the host (fuente original)
- SiliconANGLE: Perplexity AI open-sources its secure AI agent sandbox SPACE
- SiliconANGLE: Vercel launches a new framework and enterprise controls for agentic AI infrastructure
- InfoWorld: How malicious downloads can trick AI coding agents into compromising themselves
Leíste lo que hace la IA. ¿Y en tu negocio?
Un agente de IA puede quedarse con parte de tu día: ordenar lo pendiente y pedirte el OK antes de actuar. El Kit «tu mano derecha con IA» trae un video de 11 minutos y una ficha para dejar al tuyo trabajando. CAR está cerrada por ahora; al anotarte, te avisamos cuando abra.
👥 Quiero el Kit →Artículos relacionados:
 sandbox-exec: Herramienta de Seguridad para Founders macOS
 Vercel Sandbox migra a Managed Images: menos configuración, más seguridad para startups
 ¿Un agente con muchas skills o muchos agentes?
 Vercel Sandbox llega a 4 regiones globales con failover
 Vercel lanza Drives para Sandbox: hasta 1 TiB para agentes