Qué es la «dimensión espejo» de Google
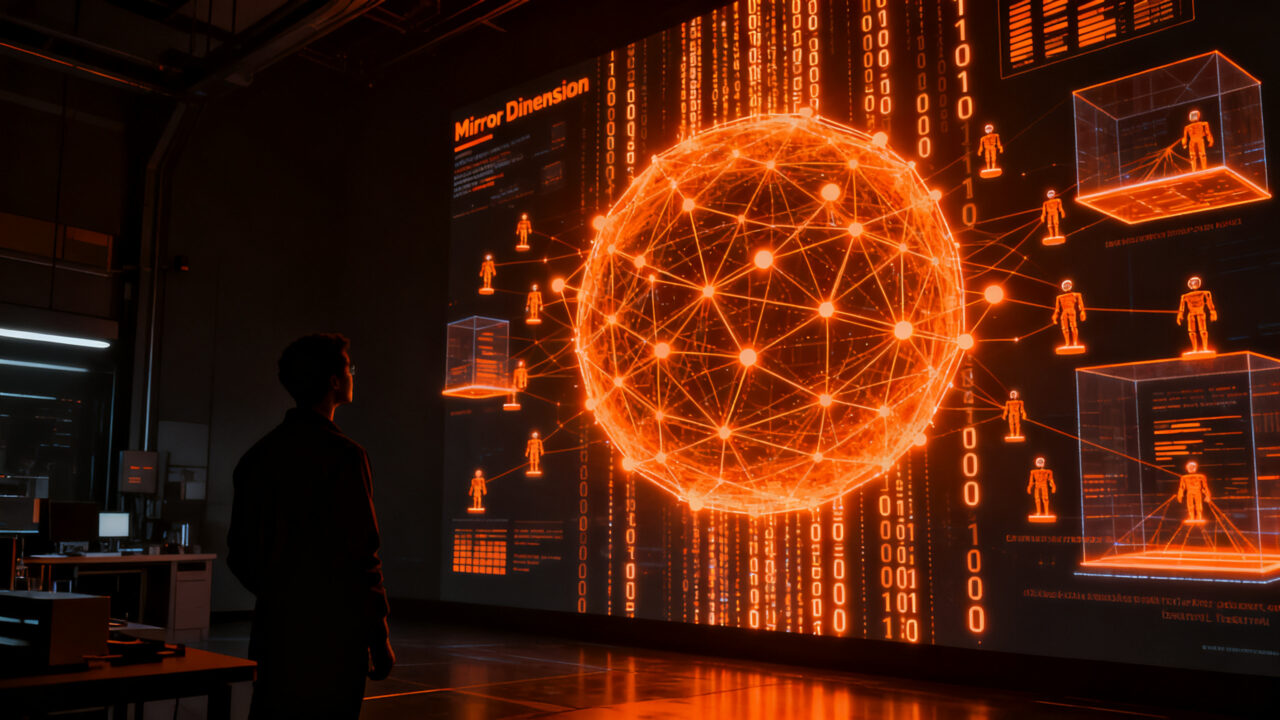
Google construyó un internet falso. Lo llamó Mirror Dimension —»dimensión espejo»— y consiste en miles de sitios simulados donde sus agentes de navegación practican antes de tocar la web real. El equipo de seguridad de IA de Chrome presentó el proyecto el 19 de noviembre de 2026, según reportó YourStory, y responde a un problema concreto: no se puede soltar un agente sin terminar a navegar por internet abierto.
El entorno se apoya en los modelos Gemini y en las funciones de navegación autónoma de Chrome, conocidas como Auto Browse. Google añadió esos agentes de navegación a Chrome en enero, según GovInfoSecurity, y desde entonces la pregunta central es cómo evaluarlos sin exponer a los usuarios a riesgos de privacidad, seguridad o confiabilidad.
La «dimensión espejo» no es una colección de páginas de relleno. Recrea experiencias interactivas: recorridos de compra, servicios locales, recetas, redes sociales y paneles bancarios. Cuando un agente intenta visitar una dirección conocida, nunca llega al sitio real. Un sandbox intercepta la petición de red y la redirige a un proxy local que sirve una versión generada de la página.
Leíste lo que hace la IA. ¿Y en tu negocio?
Un agente de IA puede quedarse con parte de tu día: ordenar lo pendiente y pedirte el OK antes de actuar. El Kit «tu mano derecha con IA» trae un video de 11 minutos y una ficha para dejar al tuyo trabajando. CAR está cerrada por ahora; al anotarte, te avisamos cuando abra.
👥 Quiero el Kit →Por qué un internet falso tiene que parecer real
El primer obstáculo que enfrentó Google fue la «conciencia de evaluación» (eval awareness): los modelos se dan cuenta de que están siendo probados y cambian su comportamiento. Decirle a un agente «navega a esta URL falsa» rompe el realismo de la prueba y activa esa conciencia, según explicó el equipo.
Para evitarlo, Google permite que el agente navegue hacia la dirección real —por ejemplo, youtube.com— pero lo conecta a un Chrome sin interfaz que impide que la petición llegue al DNS externo y carga el sitio falso en su lugar. Chrome normalmente bloquea ese tipo de acción para proteger a los usuarios, así que los ingenieros instalaron certificados propios dentro del sandbox.
Google aclara que esto solo es posible porque controla la red y tiene privilegios especiales sobre la simulación. No son técnicas reproducibles contra usuarios comunes de Chrome mientras navegan por internet abierto.
Cómo se construyó el entorno
Para lograr variedad, Google usó agentes de desarrollo de sitios y aplicaciones web, coordinados por un sistema de IA diseñado para generar servicios y flujos de información realistas. La infraestructura corre sobre headless Chrome dentro de un sandbox gVisor, según GovInfoSecurity.
El equipo también adaptó Chrome para que los agentes pudieran recorrer ese espacio como en una sesión normal y preparó certificados web para superar las comprobaciones de seguridad internas. Los ingenieros Aaron Selya y Charles Qian, del equipo de seguridad de Chrome, firmaron el anuncio, según PiunikaWeb.
La amenaza que Google quiere medir: inyección de comandos
El riesgo que más interesa al equipo es la inyección indirecta de comandos (prompt injection). Ocurre cuando una página esconde instrucciones dirigidas al modelo para que ignore lo que pidió el usuario. En la web real, esas indicaciones pueden estar en el texto visible, dentro de imágenes, en el código de la página o en descripciones ocultas para lectores de pantalla.
Como Google controla los sitios sintéticos, puede plantar esas trampas en distintas etapas del recorrido y observar si el agente mantiene el objetivo original o se deja manipular. Según PiunikaWeb, la tubería automatizada de red-teaming ejecuta más de 1.000 pruebas de ataque al día por ingeniero, unas 30 veces más rápido que el trabajo manual.
El problema no es teórico. El investigador de seguridad Aonan Guan demostró durante meses que los agentes de Anthropic, Google y Microsoft podían ser secuestrados con inyección de comandos para robar claves de API y tokens de GitHub, según reportó WWWhat’s New. Una revisión sistemática de 78 estudios publicada en enero encontró que cada agente de programación evaluado —Claude Code, GitHub Copilot y Cursor— era vulnerable a este tipo de ataque, con tasas de éxito superiores al 85% en ataques adaptativos.
Qué significa esto para tu startup
Si tu producto usa agentes que navegan, leen correos, procesan tickets o ejecutan acciones en servicios de terceros, la «dimensión espejo» de Google es una señal de hacia dónde va la industria: la evaluación de seguridad deja de ser un paso manual y se vuelve infraestructura automatizada.
El contexto lo confirma. Según una previsión de Gartner recogida por Europa Press, el 40% de las aplicaciones empresariales incluirá agentes de IA específicos para tareas para finales de 2026, frente a menos del 5% en 2025. Más agentes en producción significa más superficie expuesta a inyección de comandos.
Tres acciones concretas que puedes implementar esta semana:
- Aplica el principio de menor privilegio a cada agente. Revisa qué credenciales, tokens y accesos tiene cada agente que corre en tu stack y recorta todo lo que no necesite para su tarea. Un agente que solo debe leer un ticket no necesita permiso de escritura sobre el repositorio.
- Trata los prompts, skills y archivos de configuración como código. Check Point Research documentó el llamado Prompt Adware, una manipulación persistente de las instrucciones globales de un agente, según Europa Press. Versiona esos archivos, revisa los cambios y monitoriza quién los edita.
- Diseña puntos de confirmación humana para acciones sensibles. El propio equipo de Chrome busca que los agentes aprendan cuándo deben pedir autorización antes de actuar. Si tu agente puede mover dinero, enviar correos o borrar datos, exige una confirmación explícita del usuario antes de ejecutar.
Conclusión
La «dimensión espejo» no elimina los riesgos de los agentes de navegación, pero cambia el estándar de cómo se prueban. Google construyó un campo de entrenamiento digital donde sus modelos se equivocan, caen en trampas y son evaluados antes de que sus funciones lleguen a más usuarios.
Para un founder, la lección es directa: si vas a delegar tareas reales a un agente, necesitas un entorno donde puedas romperlo sin consecuencias y un diseño que asuma que la web es hostil. La seguridad de los agentes ya no es un detalle de implementación, es parte del producto.
Fuentes
- Qué es la «dimensión espejo» de Google y cómo ayuda a poner a prueba sus modelos de IA (fuente original)
- Google Mirror Dimension gives AI agents a fake web to test safely
- Google Builds Fake Internet to Test AI Agent Security
- Google built a secret ‘mirror dimension’ internet just to train Chrome’s AI
- Investigador hackea agentes de IA de Anthropic, Google y Microsoft con prompt injection
- ‘Prompt Adware’, la nueva amenaza de seguridad empresarial que manipula de forma oculta a los agentes de IA
Leíste lo que hace la IA. ¿Y en tu negocio?
Un agente de IA puede quedarse con parte de tu día: ordenar lo pendiente y pedirte el OK antes de actuar. El Kit «tu mano derecha con IA» trae un video de 11 minutos y una ficha para dejar al tuyo trabajando. CAR está cerrada por ahora; al anotarte, te avisamos cuando abra.
👥 Quiero el Kit →