El hack que anticipó todo lo que hoy temes sobre biometría
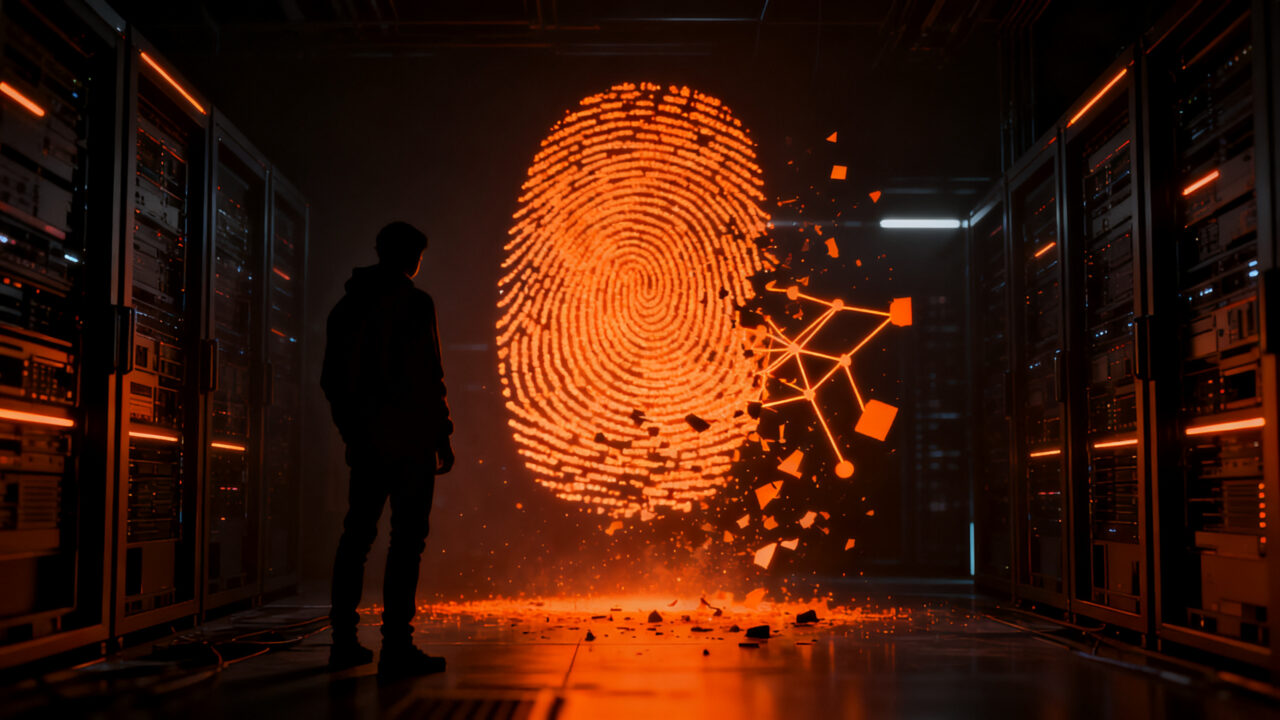
En diciembre de 2014, el investigador Jan Krissler —conocido en la comunidad hacker como Starbug y miembro del Chaos Computer Club (CCC)— demostró ante una convención de hackers que había conseguido clonar la huella dactilar de la ministra de Defensa alemana, Ursula von der Leyen, sin tocarla jamás. Lo hizo con fotografías tomadas en una conferencia de prensa de octubre de ese año y software comercial estándar. «Los políticos presumiblemente tendrán que usar guantes cuando hablen en público», declaró Krissler al presentar la investigación.
El caso no era una curiosidad de laboratorio: era la prueba pública de que los sensores de huella dactilar —la misma tecnología que desbloquea millones de teléfonos Apple y Samsung— podían burlarse con materiales tan simples como una foto bien iluminada. También fue el año en que Brasil usó la huella dactilar para identificar votantes en sus elecciones presidenciales, así que el aviso no podía llegar en peor momento.
Cómo se hace el «falso positivo» con una foto
Krissler explicó que combinó un primer plano del pulgar de la ministra con otras imágenes captadas desde distintos ángulos durante la conferencia de prensa. Con software comercial reconstruyó la topografía de la huella lo suficientemente bien como para que un molde en silicona superara sensores comerciales de la época.
👥 ¿Quieres ir más allá de la noticia?
En nuestra comunidad discutimos las tendencias, compartimos oportunidades y nos ayudamos entre emprendedores. Sin humo, solo acción.
👥 Unirme a la comunidadLa clave, según el propio Krissler, no es la dificultad técnica: es la disponibilidad del dato. Una huella dactilar no es un secreto: queda en cada vaso que tocas, cada picaporte, cada foto de alta resolución donde tu mano aparece bajo buena luz. A diferencia de una contraseña, no se puede cambiar.
Como resumió el experto en ciberseguridad Prof. Alan Woodward, de la Universidad de Surrey, en declaraciones recogidas por la BBC: «La gente está empezando a buscar sistemas donde la biometría esté viva: reconocimiento de venas, análisis de marcha… se eligen precisamente porque la persona tiene que estar ahí, en posesión de esas características, exhibiéndolas en tiempo real».
Lo que la industria hizo después: biometría «viva»
El caso Krissler no cayó en saco roto. Desde 2014, el sector se movió hacia sistemas que requieren liveness (prueba de vida):
- Barclays lanzó en septiembre de ese mismo año reconocimiento de venas dactilares para clientes corporativos, una decisión que coincidió temporalmente con el revuelo del hack.
- Hitachi fabrica dispositivos que leen el patrón único de venas dentro del dedo y solo funcionan si la sangre está circulando. Esos lectores ya operan en cajeros automáticos en Japón y Polonia.
- Un ensayo clínico de 2013 en la UCI del Southampton General Hospital había mostrado que los patrones de venas no se alteran con cambios en la presión arterial, lo que los hace robustos incluso para pacientes críticos.
La diferencia práctica: clonar una huella requiere una superficie externa (tu dedo); clonar el patrón de venas exige capturar lo que ocurre bajo la piel mientras hay sangre circulando. Cambia el coste del ataque por completo.
2026: el problema se multiplicó (y las soluciones también)
Más de una década después, los principios que Krissler demostró siguen vigentes, pero el vector de ataque se amplió. En abril de 2026, un segmento de la televisión china con el experto financiero Li Chang reavivó el pánico al mostrar cómo las selfies con el signo de la paz pueden revelar crestas dactilares tras aplicarles herramientas de edición con IA. «La amenaza es real, subestimada y se acelera», declaró a Newsweek Bryan Lopez, líder de ciberseguridad e IA en Microsoft. «Lo que antes requería un laboratorio forense ahora está al alcance de actores motivados sin especialización».
Vyas Sekar, profesor de ingeniería eléctrica e informática en Carnegie Mellon, matizó a CBS News que ejecutar el ataque en la práctica sigue siendo difícil: «Suena a cosas de novelas de espías o Mission Impossible. Para que funcione, el atacante necesita acceso al lector físico que se desbloquea con tu huella». Pero nadie niega el riesgo teórico: cualquier selfie en alta resolución es, técnicamente, un candidato a portadora de datos biométricos.
El problema sistémico es que la biometría es irrevocable. Como apuntó Nuno Martins da Silveira Teodoro, VP de Ciberseguridad de Grupo Solaris, en Help Net Security: «Las brechas de datos biométricos generan preocupación porque los identificadores físicos comprometidos no se pueden resetear como las contraseñas, y suelen requerir uso conjunto con factores adicionales de autenticación».
El regulador tomó nota. La AI Act de la UE, adoptada en mayo de 2024, clasifica los sistemas biométricos por riesgo y obliga a los de alto riesgo —como la identificación biométrica remota— a implementar detección de liveness certificada y mantener registros de ataques. La norma ISO/IEC 30107-3:2024 añadió pruebas específicas para ataques de presentación, incluyendo máscaras de alta frecuencia y medios generados por IA. En Reino Unido, el Data Protection and Digital Information Bill esperaba sanción real a fines de 2025 con requisitos de consentimiento e impacto. En Estados Unidos, la American Privacy Rights Act, presentada en 2024, propuso plantillas biométricas revocables y tasas de falsa aceptación muy bajas para sistemas de alta garantía.
Mientras tanto, el malware GoldPickaxe, identificado por Group-IB y atribuido al grupo chino GoldFactory, ya se usó para robar datos de reconocimiento facial en iPhones con jailbreak, marcando el inicio de ataques deepfake dirigidos a la banca. Y según iProov, apenas el 0,1% de las personas detecta con precisión los deepfakes generados por IA. La asimetría entre atacante y defensor es brutal.
¿Qué significa esto para tu startup?
Si tu producto usa biometría —para login, pagos, onboarding KYC o autenticación de empleados—, el caso Krissler es un ensayo de lo que puede pasar cuando un cliente, un periodista o un competidor decide auditarte. Tres acciones concretas:
- Diseña biometría como capa, no como puerta única. Combina huella o rostro con un segundo factor (TOTP, clave física, token). Tu usuario podrá cambiar la contraseña si la biometría se filtra; jamás podrá cambiarse el dedo. Trátala como un factor agotable.
- Implementa liveness detection certificado. Si usas rostro o huella, exige prueba de vida activa (parpadeo, gestos, profundidad 3D) en vez de comparación estática. Los frameworks de la ISO/IEC 30107-3:2024 te dan el estándar a auditar en tu próximo pen test.
- Revisa qué datos de tus usuarios podrían convertirse en vector. Selfies de onboarding, fotos de eventos, videos de demo: ¿estás pidiendo a tu usuario capturar biometría accidental? Sé transparente sobre qué capturas, qué almacenas y cómo lo anonimizas. Si guardas plantillas en local y no en la nube, dilo: en 2026 eso ya es ventaja competitiva.
En 2026, la biometría sigue siendo una herramienta poderosa para reducir fricción, pero la lección que Krissler dejó hace más de una década sigue vigente: tu cara, tu huella y tu voz ya están circulando por internet. El diseño de tu producto asume que esa información es pública. Si no, te toca empezar de nuevo.
Fuentes
- German minister’s fingerprint ‘cloned from photo’ — BBC News
- Selfie fingerprint scam is real, some AI experts warn — New York Post
- Biometric spoofing isn’t as complex as it sounds — Help Net Security
👥 ¿Quieres ir más allá de la noticia?
En nuestra comunidad discutimos las tendencias, compartimos oportunidades y nos ayudamos entre emprendedores. Sin humo, solo acción.
👥 Unirme a la comunidadArtículos relacionados:
 MotionAnalytics lanza MotionID: biometría sin rostro
 Mundial 2026: biometría facial en 65 aeropuertos y estadios
 Biometría facial 2026: el riesgo que ignora tu startup
 Grumbic reduce 80% tiempo de huella de carbono con IA en 2026
 ICE paga $25M a BI2 por escáneres de iris: lecciones para founders GovTech