Qué anunció IBM en TechXchange 2026
IBM presentó nuevas soluciones de identidad y control para agentes de inteligencia artificial en el marco de IBM TechXchange 2026, el evento anual que la compañía celebra esta semana en Atlanta (Georgia, Estados Unidos) y que este año incorpora HashiConf. El objetivo declarado es que desarrolladores y equipos de TI y seguridad puedan poner agentes autónomos en producción con una autoridad y una responsabilidad claras.
La diferencia con lo que ya existe en el mercado no es de potencia del modelo, sino de gobernanza. Un agente empresarial no es un chatbot que responde preguntas: es software que ejecuta acciones sobre sistemas reales, dispara APIs, modifica registros y toca datos sensibles. La propuesta de IBM es centralizar la verificación, la supervisión y la delimitación de esa actividad.
HashiCorp Vault ahora emite credenciales para agentes de IA
El eje del anuncio es la ampliación de HashiCorp Vault, la solución que gestiona los secretos y las credenciales con los que aplicaciones y servicios acceden a los sistemas empresariales. A partir de ahora también cubre agentes de IA: emite credenciales seguras y de corta duración que limitan a cada agente a lo que necesita, según la nota de prensa citada por Europa Press.
Leíste lo que hace la IA. ¿Y en tu negocio?
En CAR, dueños de negocio arman su mano derecha con IA: un agente que cada mañana te ordena el día y te pide el OK antes de actuar. Entra a la lista de espera y recibe el Kit.
👥 Recibir el KitEl problema que ataca es concreto. Un agente con una credencial permanente y sobredimensionada se convierte en un riesgo si esa credencial se ve comprometida o si el agente actúa fuera del ámbito de su tarea prevista. Con credenciales efímeras, la ventana de exposición se reduce y el acceso puede revocarse en tiempo real cuando algo se sale de lo previsto.
Según la cobertura de Unite.AI, el anuncio incluye la disponibilidad general de IBM Agent Identity y de HashiCorp Vault 2.2, una versión que incorpora renovación automática de credenciales y cifrado post-cuántico. La misma publicación señala que Vault ya protege identidades no humanas en organizaciones como ABN AMRO, Adobe, BBVA, BlackRock, Canva, London Stock Exchange, Starbucks y Target.
Agent Identity: el registro oficial de cada agente
Identificar un agente es el punto de partida. Agent Identity funciona junto con Vault para establecer el registro autoritativo de cada agente: quién es su propietario, cuál es el estado de su ciclo de vida y qué privilegios se le concedieron. Esa información se comparte con los controles de credenciales de Vault para aplicar el principio de mínimo privilegio.
Para un equipo de seguridad, esto responde a la pregunta que hoy suele quedar sin respuesta: si un agente hace algo indebido a las tres de la mañana, ¿a quién se llama? Sin un dueño identificado y un registro de autoridad, la respuesta es nadie.
watsonx Orchestrate: ver también los agentes que no construiste tú
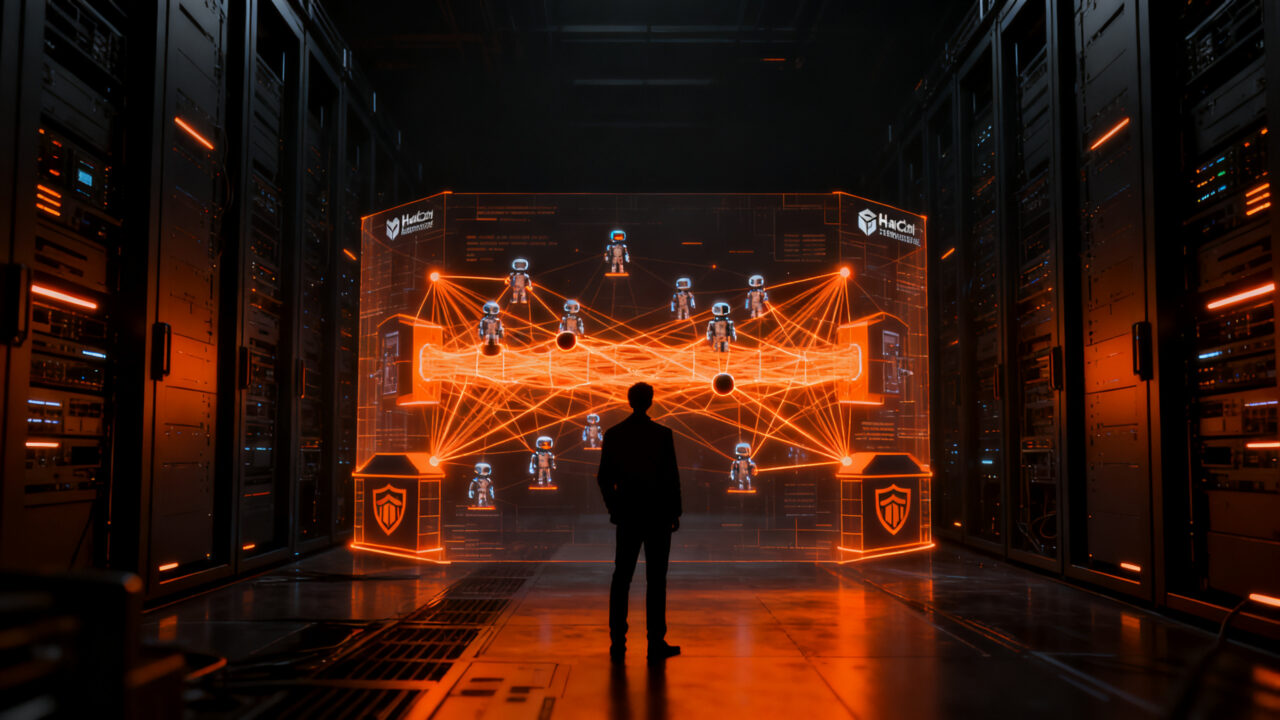
El segundo bloque del anuncio es IBM watsonx Orchestrate, pensado para gestionar agentes en distintas plataformas. Incorpora capacidades de descubrimiento, aislamiento y evaluación que operan de forma multiplataforma en entornos como Amazon Bedrock, Microsoft Foundry y Google Gemini.
La lógica es de realidad corporativa: casi ninguna empresa grande tiene sus agentes en un solo proveedor. Tener un único punto donde descubrir, aislar y evaluar agentes construidos en plataformas distintas es lo que permite hablar de inventario real y no de estimaciones.
A esto se suma IBM Integration Intelligence Hub, que proporciona conocimiento sobre la autorización para que los agentes usen las APIs y herramientas de una empresa a través de su motor de contexto unificado. En la práctica, apunta a que un agente pueda resolver problemas como mensajes atascados o desplegar una API reutilizando lo que ya está en funcionamiento, en lugar de obligar a reconstruir sistemas para la IA.
Nvidia OpenShell: ejecución protegida y trazabilidad
Agent Identity y HashiCorp Vault se integran además con el software de tiempo de ejecución seguro Nvidia OpenShell, con el fin de asegurar la ejecución y el rastreo de cada acción realizada por los agentes en los sistemas corporativos. La combinación es la esperable en este tipo de arquitecturas: un entorno de ejecución gobernado por políticas, más una identidad verificada y credenciales de vida corta para cada agente.
El dato que explica la urgencia
La razón por la que IBM está moviendo piezas ahora no es especulativa. Gartner proyectó en un comunicado del 28 de abril de 2026 que, hacia 2028, la empresa media del Fortune 500 tendrá más de 150.000 agentes de IA en uso, frente a menos de 15 en 2025, y que solo el 13% de las organizaciones considera que cuenta con la gobernanza adecuada para agentes, según recoge Unite.AI.
El ecosistema de seguridad ya se está moviendo en la misma dirección. GitGuardian, compañía francesa especializada en proteger credenciales e identidades no humanas, cerró una Serie C de 50 millones de dólares liderada por Insight Partners para escalar justamente esa capa de gobernanza, según La Razón. Su CEO y cofundador, Eric Fourrier, resume la escala del cambio con una cifra incómoda para cualquier CISO: "Con los agentes de IA, estamos en 100 identidades no humanas por cada identidad humana". La misma publicación recoge que en 2025 GitGuardian detectó y ayudó a remediar 350.000 exposiciones de secretos, cinco veces más que el año anterior.
¿Qué significa esto para tu startup?
Si tu equipo está conectando agentes a sistemas con datos reales, este anuncio no es una noticia de gran corporación: es una hoja de ruta de lo que te van a pedir en la próxima due diligence o auditoría.
- Haz inventario antes de escalar. Antes de sumar el tercer o cuarto agente, levanta una lista con dueño, propósito, sistemas a los que accede y credenciales que usa. El registro de propiedad no es burocracia: es lo que permite apagar algo rápido cuando falla.
- Elimina las credenciales permanentes. La regla de mínimo privilegio y vida corta que aplica Vault es replicable con cualquier gestor de secretos. Un token de administrador de un CRM o de un cloud guardado en una variable de entorno es el punto débil más común y el más barato de corregir.
- Define un interruptor de apagado. Si tu agente actúa sobre producción, necesitas poder detenerlo sin desplegar código nuevo. El aislamiento en sandbox y el kill switch que IBM ofrece en su capa de orquestación son capacidades a construir, no un extra.
- Prepara la trazabilidad para compliance. En Europa, marcos como NIS2, DORA y GDPR están empujando la gobernanza de identidades no humanas hacia el consejo de administración, según advierte La Razón en su análisis de la ronda de GitGuardian. Un log que conecte persona, agente, credencial y acción es mucho más fácil de construir desde el inicio que de reconstruir después.
No hace falta adoptar un stack completo de proveedor para aplicar el principio de fondo: cada agente con identidad propia, con el acceso mínimo que necesita y con un registro auditable de lo que hizo.
Conclusión
IBM está apostando a que la próxima batalla de la IA empresarial no se libra en la calidad del modelo, sino en quién controla lo que los agentes hacen con los sistemas de la empresa. La extensión de HashiCorp Vault a agentes, el registro de autoridad de Agent Identity y la capa multiplataforma de watsonx Orchestrate van en esa dirección.
El mensaje para founders es directo: si ya tienes agentes operando con datos de clientes y no puedes decir con precisión quién los autorizó ni qué pueden tocar, tienes un problema de gobernanza pendiente. Y no va a resolverse solo.
Fuentes
- Europa Press: IBM lanza nuevas soluciones de identidad y control para desplegar agentes de IA
- Unite.AI: IBM Brings Governed Identity and Credential Controls to AI Agents
- TMCnet: IBM Introduces Identity and Control for AI Agents
- La Razón: GitGuardian cierra una ronda de 50 millones para la seguridad de los agentes de IA
Leíste lo que hace la IA. ¿Y en tu negocio?
En CAR, dueños de negocio arman su mano derecha con IA: un agente que cada mañana te ordena el día y te pide el OK antes de actuar. Entra a la lista de espera y recibe el Kit.
👥 Recibir el KitArtículos relacionados:
 Vault Operator: el agente de IA que automatiza tu conocimiento en Obsidian 2026
 IBM lanza identidad y control para agentes de IA
 IBM da identidad y credenciales propias a los agentes de IA
 IBM Think 2026: 45% más productividad con IA agéntica para founders
 OneCLI: bóveda de credenciales para agentes AI en Rust