Un segundo incidente en la cadena de frío europea
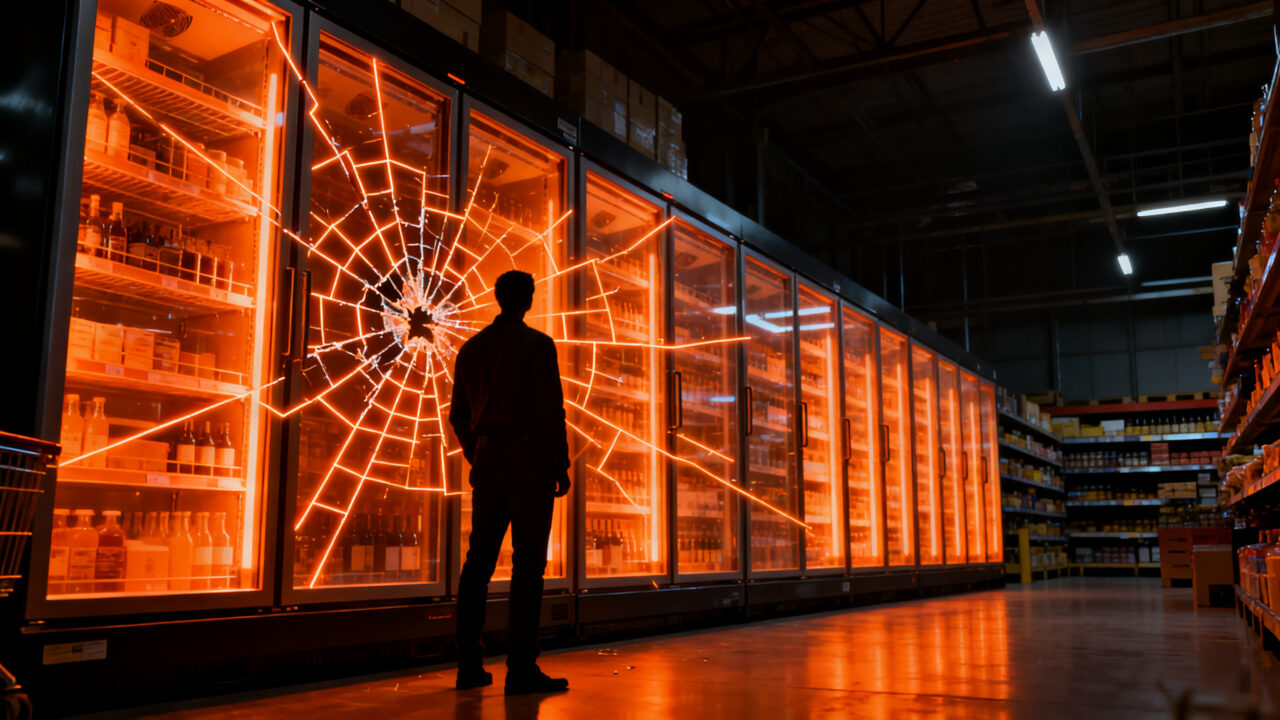
Seis tiendas de Coop en Suecia, decenas de supermercados de Ahold Delhaize en Bélgica y Luxemburgo y un número todavía indeterminado de locales de ICA amanecieron con sus sistemas de refrigeración fuera de rango. Las temperaturas subieron durante la noche y encendieron todas las alarmas: el patrón es idéntico al ataque que en octubre dejó pérdidas millonarias en Francia.
Para cualquier founder que venda hardware conectado, software industrial o servicios sobre infraestructura crítica, la noticia no va de supermercados. Va de qué ocurre cuando un dispositivo que controla un proceso físico queda expuesto a internet sin parches ni segmentación de red.
Qué se sabe del incidente en Suecia, Bélgica y Luxemburgo
La cadena sueca Coop confirmó al diario Aftonbladet que seis de sus tiendas se vieron afectadas. ICA dijo estar "al tanto de que un número limitado de tiendas fue afectado por un incidente nocturno que impactó sus sistemas de refrigeración y congelación".
¿Y esto cómo se aplica en tu negocio?
Dueños de negocio de Latinoamérica y España usan un agente de IA para ganar más y recuperar su tiempo. El Kit «tu mano derecha con IA» te muestra cómo en un video de 11 minutos, con una ficha para armar el tuyo. CAR está cerrada por ahora; al anotarte, te avisamos cuando abra.
👥 Quiero el Kit →El holandés Ahold Delhaize —que el mes pasado denunció un incidente de ciberseguridad ante la policía de Países Bajos— describió un "incidente de TI" en refrigeradores y congeladores de decenas de sus supermercados en Bélgica y Luxemburgo. Su portavoz, Sarah De Meester, confirmó que las temperaturas de los sistemas de enfriamiento habían subido y que el caso está bajo investigación.
El diario belga Le Soir detalló que entre los locales afectados hay cinco Spar, varios Shop & Go adosados a estaciones de servicio Q8 y varios minimercados Proxy Delhaize. Stephan Moelans, CEO de Sabcobel, empresa especializada en instalaciones de refrigeración, contó al medio que movilizaron técnicos a la 1 de la mañana y pasaron "toda la noche y la mañana desconectando las instalaciones afectadas de la red".
La cobertura posterior sumó dos datos relevantes. Según Ynetnews, Ahold Delhaize terminó confirmando que se trató de un ciberataque, y el Centro Nacional de Ciberseguridad de Suecia se sumó a la investigación. El medio estonio ERR News reportó además un caso en un supermercado Selver de Estonia, donde los atacantes accedieron al computador de control de un sistema de refrigeración Danfoss de tipo antiguo y subieron la temperatura a 50 °C; el daño se evitó porque la respuesta llegó en minutos y la temperatura se normalizó en 10 a 15 minutos.
El antecedente francés: hasta 700 supermercados y pérdidas millonarias
En octubre, la policía francesa informó que los atacantes tomaron el control de unidades de enfriamiento en hasta 700 supermercados. Sobrescribieron remotamente la configuración de miles de congeladores, refrigeradores y vitrinas, llevándolos desde -27 °C hasta bastante más de 50 °C. Las cadenas afectadas incluyeron Intermarché, Coopérative U, Carrefour, Leclerc y Monoprix.
Las pérdidas por tienda fueron desde decenas de miles de euros hasta más de 130.000 euros; dos locales en Alsacia reportaron una pérdida conjunta de 270.000 euros. La fiscalía de París abrió una investigación formal y el primer ministro Sébastien Lecornu instruyó a la agencia nacional de ciberseguridad, ANSSI, a investigar el caso. ANSSI confirmó después que también fueron atacados supermercados que usaban controladores de otras dos compañías.
Según la agencia AP, ANSSI advirtió que los ataques "probablemente seguían en curso" y pidió reconectar los equipos solo mediante una VPN segura o una red protegida, instalar actualizaciones de firmware y cambiar contraseñas. Intermarché reportó pérdidas de "decenas de millones de euros" en un solo día. El ministro de Finanzas francés, Roland Lescure, cifró en unos 700 los supermercados afectados de un total de 10.000 y lo llamó "una llamada de atención para todos".
Por qué la refrigeración conectada es un blanco tan fácil
La mayoría de las góndolas frías de los supermercados están conectadas a internet para permitir mantenimiento remoto y alertas de fallos. Esa comodidad es exactamente el vector de ataque.
En el caso francés, los atacantes piratearon controladores suministrados mayoritariamente por la danesa Danfoss, desactivaron los sistemas de alarma y después ajustaron los termostatos o extendieron el programa de desescarche durante horas. Danfoss dijo que había identificado fallos de seguridad el año anterior y que "recomendaba desde hace tiempo" instalar actualizaciones.
La agencia francesa dijo estar al tanto de "numerosos compromisos" que involucraban módulos de control remoto de Danfoss y de la estadounidense Copeland, según AP. En un informe de agosto, la firma de ciberseguridad Claroty había identificado vulnerabilidades en las plataformas Danfoss AK-SM 800A y Copeland XWeb Pro, y advirtió que "numerosos controladores" del sistema Danfoss eran accesibles directamente desde el internet público. Ambas compañías corrigieron los fallos, según el mismo informe.
El mercado lo está descontando. Según MarketsandMarkets, el mercado global de seguridad para sistemas de control industrial (ICS) pasará de USD 17.910 millones en 2026 a USD 38.480 millones en 2031, con una tasa de crecimiento anual compuesta del 16,5%.
¿Qué significa esto para tu startup?
Si tu producto toca el mundo físico, tu superficie de ataque ya no es solo datos. Un fallo en un controlador de temperatura no termina en una filtración: termina en inventario destruido, en un incendio y en un cliente que pierde dinero cada hora. La diferencia entre un incidente de TI y un incidente operativo es que el segundo se paga en euros, no en reputación.
Hay tres implicancias concretas para founders:
- La deuda técnica de tu cliente se convierte en tu riesgo. En el caso francés, los equipos afectados eran modelos antiguos con firmware que ya no recibía actualizaciones. Si tu producto depende de controladores de terceros, la obsolescencia de tu parque instalado es tu problema, no el de tu cliente.
- El ataque no busca datos, busca el proceso. Los atacantes desactivaron las alarmas antes de tocar los termostatos. Cualquier sistema de monitoreo que viva dentro del mismo entorno comprometido es inútil por diseño.
- El costo de no actuar ya tiene número. Con pérdidas de decenas de miles de euros por tienda en un solo evento, el argumento de venta de seguridad deja de ser abstracto y se vuelve aritmética.
Tres acciones concretas para esta semana
- Haz el inventario de lo que controla un proceso físico. Lista cada dispositivo conectado, su firmware y la fecha de la última actualización. Si no puedes responder eso en una hora, ya encontraste tu primer hallazgo.
- Saca los controladores del internet público. Es literalmente lo que pidió ANSSI: acceso remoto solo por VPN o red protegida, credenciales por defecto cambiadas y segmentación entre la red de mantenimiento y la red corporativa.
- Instala una alerta fuera del sistema que proteges. Un sensor de temperatura independiente que notifique por un canal distinto (SMS, correo, Slack) cuesta una fracción de lo que cuesta tirar el inventario de una tienda. Y funciona incluso cuando el atacante ya desactivó las alarmas internas.
Si vendes a retail, industria o logística, suma una cuarta: define por contrato quién actualiza el firmware y quién asume el costo de un incidente. La ambigüedad es lo que convierte un susto técnico en una discusión legal.
Conclusión
El segundo incidente europeo confirma que la vulnerabilidad de la infraestructura conectada dejó de ser un tema de especialistas en seguridad. Los controladores industriales que permiten mantenimiento remoto son, por diseño, puntos de entrada a procesos físicos, y el costo de un ataque se mide en producto perdido y operación detenida.
Para una startup, la lección es incómoda pero simple: si tu producto controla algo del mundo real, la seguridad no es una feature que se agrega después del product-market fit. Es la condición para que tu cliente siga abriendo la tienda al día siguiente.
Fuentes
- The Guardian: Supermarket freezers across Europe hit by second suspected cyber-attack
- Yahoo News: Fridges in French supermarkets hit by cyber attack
- Newsday / AP: French cybersecurity authority warns attack may be ongoing as stores scramble to restock
- Ynetnews: Supermarket cyberattacks spread across Europe as hackers turn freezers into ovens
- ERR News: Hackers raised freezer temperature at Selver supermarket to +50°C
- Yahoo Finance / MarketsandMarkets: Industrial Control System (ICS) Security Market
¿Y esto cómo se aplica en tu negocio?
Dueños de negocio de Latinoamérica y España usan un agente de IA para ganar más y recuperar su tiempo. El Kit «tu mano derecha con IA» te muestra cómo en un video de 11 minutos, con una ficha para armar el tuyo. CAR está cerrada por ahora; al anotarte, te avisamos cuando abra.
👥 Quiero el Kit →