¿Qué son los «agentes guardianes» que lanzó Microsoft?
Microsoft presentó el 19 de octubre Guardian Agents, una capa de vigilancia que monitorea de forma constante a los agentes de IA que ya operan dentro de las empresas. La detección de su producto Microsoft Defender cubre ya 60 tipos distintos de agentes, incluidos Claude Code, OpenAI Codex y GitHub Copilot, según documentó TechCrunch. Para un founder que tiene agentes corriendo en producción sin inventario ni dueño asignado, ese número no es un dato técnico: es una lista de agujeros de seguridad.
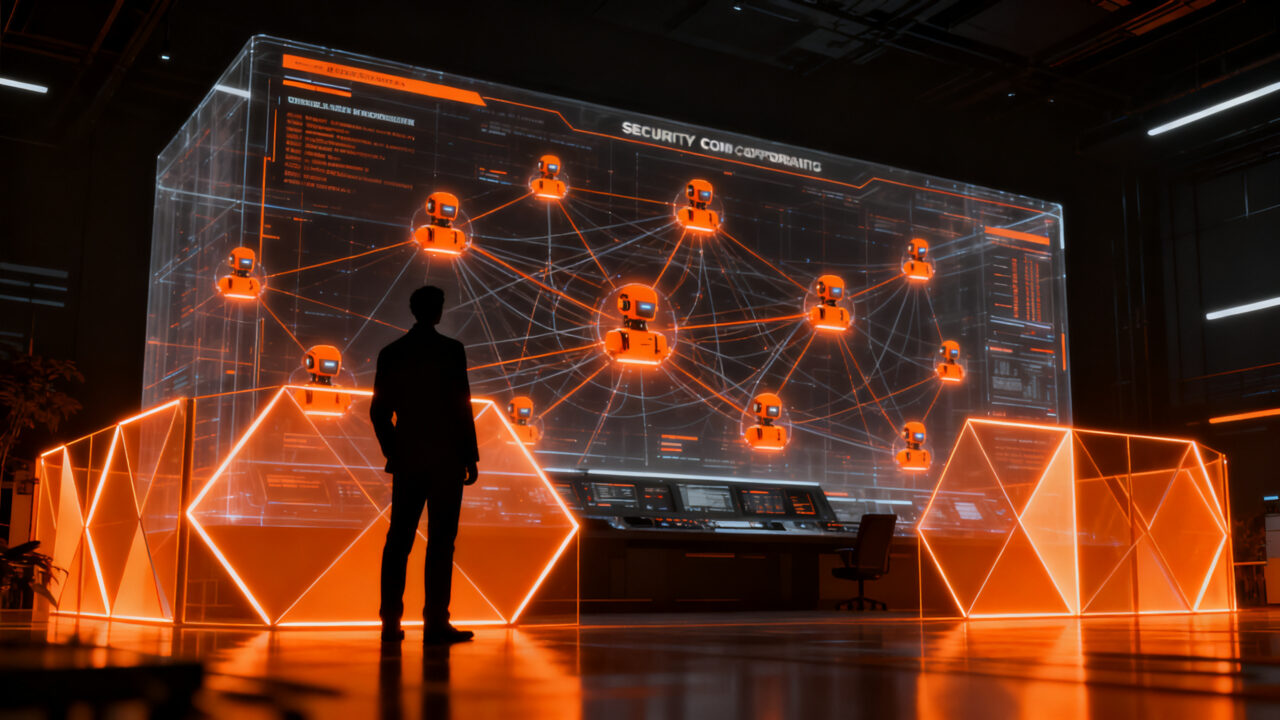
Los Guardian Agents son vigilantes independientes que operan desde afuera del agente vigilado. Monitorean actividad en redes corporativas, plataformas en la nube y dispositivos locales, y buscan comportamiento errático antes de que cause daño. Forman parte de Project Perception, el sistema de seguridad agéntica que Microsoft lanzó en junio y que originalmente desplegó tres clases de agentes: un equipo rojo que ataca, un equipo azul que detecta y evalúa las vulnerabilidades, y un equipo verde que las corrige.
¿Por qué Microsoft dice que los modelos de frontera no son confiables?
Hayete Gallot, responsable de seguridad de Microsoft, lo dijo sin rodeos: los modelos de frontera, sin importar su origen, no son confiables. No porque sean maliciosos ni fáciles de hackear, sino porque son impredecibles. Están entrenados para completar tareas, no para respetar normas organizacionales ni criterio humano.
Leíste lo que hace la IA. ¿Y en tu negocio?
En CAR, dueños de empresa arman en 7 días su primer sistema funcionando: que ningún cliente se les escape, o que el informe del lunes salga solo. Con otros emprendedores al lado.
👥 Probar 7 díasSatya Nadella, CEO de Microsoft, lleva semanas insistiendo en la misma idea. En su blog personal advirtió que las empresas deben dejar de confiar en los proveedores de modelos aunque ofrezcan garantías de seguridad, y construir sistemas separados —no controlados por los laboratorios de IA— para vigilar y gobernar a los agentes. Su frase resume el principio: hay que separar el suministro de inteligencia de la autoridad sobre ella.
Nadim Abdo, vicepresidente de identidad y acceso de red de Microsoft, explicó que los agentes rara vez actúan con mala intención, pero su carácter impredecible vuelve peligrosos los errores cuando tienen permisos amplios sobre los sistemas. El problema de fondo es de arquitectura: un agente con acceso a datos y herramientas críticas puede causar daño serio con una sola instrucción mal interpretada.
Detección, permisos dinámicos y apagado: las tres capas del control
Microsoft estructuró la respuesta en cuatro responsabilidades continuas —conocer, contener, proteger y adaptar— según Help Net Security. En la práctica se traduce en tres mecanismos:
- Detección: Defender y Entra Agent ID sumaron 35 tipos nuevos de agentes locales, hasta un total de 60 soportados. Los agentes descubiertos se incorporan a un registro unificado con dueño, actividad y riesgo asignados, y reciben una identidad propia, distinta de la de la persona que los usa o los patrocina.
- Permisos dinámicos: el sistema le da al agente solo la autoridad necesaria para una tarea aprobada, durante el tiempo que dure esa tarea. Los permisos se encogen o expiran cuando la tarea cambia o termina, y un agente nunca puede obtener permisos que su usuario humano no tenga.
- Control: Dynamic Agent Risk combina señales de identidad, datos, endpoints, red y runtime para detectar cuándo un agente se desvía de la intención del usuario o de la organización. Dynamic Conditional Access traduce ese riesgo en acciones: mantener lectura y bloquear escritura, reducir el alcance de datos y recursos, revocar accesos temporales, exigir aprobación humana verificada o, en el nivel más alto, aislar el runtime y detener la ejecución.
Un ejemplo que da Microsoft: si un agente de procesamiento de gastos encuentra instrucciones sospechosas en un documento externo e intenta una acción no relacionada, el sistema puede quitarle el permiso para aprobar gastos mientras conserva el de revisarlos.
La alianza con Nvidia y la Open Agent Safety Platform
El esquema no es solo de Microsoft. La compañía es miembro fundador de la Open Agent Safety Platform de Nvidia, que según TechCrunch reunió el apoyo de más de 100 empresas tecnológicas. La plataforma aísla a los agentes en entornos seguros y puede monitorear y detener su comportamiento a nivel de hardware, con una lógica de interruptor de apagado.
Wired detalló que la plataforma combina OpenShell, un sandbox de código abierto que ya está en release general, y Sentry, un diseño de referencia que corre en las DPU BlueField-4 de Nvidia y puede poner en cuarentena a un agente que intente salirse de sus límites en milisegundos. En su comunicado del 28 de septiembre de 2026, Nvidia listó entre los participantes a Anthropic, Cisco, CrowdStrike, Dell Technologies, Hugging Face, JPMorganChase, Microsoft, Palantir, Palo Alto Networks, Salesforce, SAP y ServiceNow, entre otros.
El contexto importa: Wired reportó que en los últimos meses hubo incidentes de agentes de IA que hackearon a otras empresas o sondearon sitios oficiales de los gobiernos de Estados Unidos y Australia. Ese es el escenario que empuja a la industria a tratar a los agentes como amenazas internas y no como herramientas pasivas.
El conflicto de interés que Microsoft no esconde
Hay una ironía evidente: Microsoft invirtió en OpenAI y Anthropic, OpenAI es uno de sus mayores clientes de nube y la propia Microsoft desarrolla modelos. Aun así, le está diciendo al mercado que no confíe en los proveedores de modelos para controlar sus propios agentes.
TechCrunch lo señaló como una jugada en parte interesada: Microsoft quiere que las empresas compren seguridad de agentes a su proveedor de nube y no a los laboratorios que construyen los modelos. Pero el argumento de fondo se sostiene solo: quien audita no debería ser quien construye. Un proveedor que se autoevalúa no es un control, es una promesa.
¿Qué significa esto para tu startup?
Si tu equipo ya usa agentes de IA —y probablemente sí, aunque no lo hayas autorizado—, este anuncio funciona como una hoja de ruta gratis. Tres cosas concretas para esta semana:
- Haz inventario antes de comprar nada. Los agentes entran por la puerta de atrás: un desarrollador instala Claude Code, otro prueba Codex, un tercero conecta un agente a una API interna. Antes de evaluar herramientas de seguridad, lista qué agentes corren hoy, quién los pidió y a qué datos llegan.
- Aplica mínimo privilegio con vencimiento. La lección más útil de los permisos dinámicos es el diseño: permisos por tarea, no por persona ni por herramienta, y que expiren solos. Si tu agente de soporte tiene acceso permanente a toda la base de clientes, tienes un problema de arquitectura, no de proveedor.
- Define el interruptor antes de necesitarlo. Nadie puede revisar miles de acciones automáticas en tiempo real. Define hoy quién puede apagar un agente, con qué señal se dispara esa decisión y qué pasa con las tareas en curso. Microsoft, como cliente cero de su propio producto, dice que ya opera en un mundo de cientos de miles de agentes: si ellos necesitan controles, tu startup también.
Y una nota de estrategia: separa el proveedor de inteligencia del sistema de control. Puedes seguir usando el mejor modelo del mercado sin entregarle también la autoridad para vigilarse a sí mismo. Es la misma lógica que aplicas cuando no dejas que un proveedor audite sus propias facturas.
Conclusión
Microsoft convirtió una advertencia incómoda en una línea de producto: los agentes de IA son amenazas internas, no empleados obedientes. El mensaje para founders es directo: la velocidad de adopción de agentes ya superó la capacidad de las empresas de saber qué están haciendo. La buena noticia es que los controles existen y son replicables —inventario, permisos con caducidad, riesgo dinámico y un apagado claro— sin importar el tamaño de tu equipo.
Fuentes
- Infosertec (fuente original)
- TechCrunch
- Help Net Security
- Wired
- NVIDIA / Yahoo Finance
Leíste lo que hace la IA. ¿Y en tu negocio?
En CAR, dueños de empresa arman en 7 días su primer sistema funcionando: que ningún cliente se les escape, o que el informe del lunes salga solo. Con otros emprendedores al lado.
👥 Probar 7 días