Un cisterna de GNL con destino a Italia terminó frente a Túnez
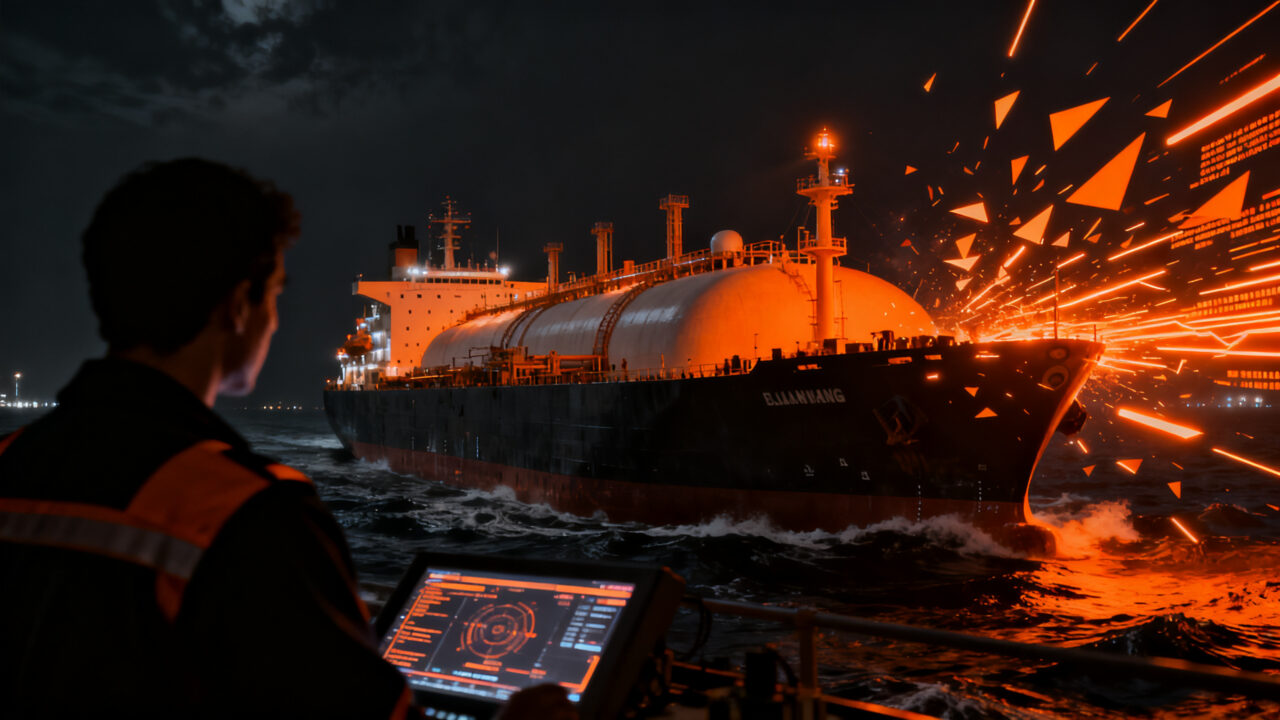
El Vivit Africa LNG cargó gas natural licuado en el terminal Cameron LNG de Luisiana, cruzó el Atlántico y, cuando se acercaba a su destino en el Adriático, su tripulación perdió acceso a parte de los sistemas internos de control del buque. El barco nunca descargó. El 17 de septiembre cambió el rumbo hacia el oeste, en dirección a Algeciras, y hoy navega cerca de Túnez, según datos de seguimiento recogidos por Bloomberg.
La operación que estaba previsto cerrar era estratégica: entregar carga estadounidense al terminal Adriatic LNG, cerca de Rovigo, una de las puertas de entrada del gas de EE.UU. a Europa a las puertas del invierno. El barco pertenece a la surcoreana H-Line Shipping, está registrado en Liberia y opera bajo un fletamento a largo plazo con Vitol, uno de los mayores traders de materias primas del mundo. Ninguna de las tres empresas ha hecho declaraciones de fondo.
Dos versiones del mismo incidente
La tripulación reportó el hecho como un posible ciberataque a Korean Register, la sociedad de clasificación que asesora al buque en cuestiones técnicas. La investigación sigue abierta y, según Bloomberg, nadie ha establecido oficialmente la causa.
👥 ¿Quieres ir más allá de la noticia?
En nuestra comunidad discutimos las tendencias, compartimos oportunidades y nos ayudamos entre emprendedores. Sin humo, solo acción.
👥 Unirme a la comunidadLa versión de la Guardia Costera italiana, sin embargo, es más contenida. El capitán Roberto D'Arrigo, de la Capitanía de Chioggia, confirmó que el barco reportó «un mal funcionamiento en los sistemas de monitorización de parámetros de carga» y que se pidió la intervención de técnicos de la compañía. La causa no pudo determinarse. La Guardia Costera emitió un aviso urgente a la navegación para que otros buques mantuvieran distancia.
El barco equipa sistemas de Kongsberg Maritime, proveedor noruego de posicionamiento, navegación y propulsión. Su portavoz, Jon Berge, declaró a Bloomberg que es «demasiado pronto para sacar conclusiones sobre la causa o cualquier implicación de seguridad».
No es un caso aislado: tres incidentes en un mes
Lo realmente preocupante del Vivit Africa LNG es que es el tercer caso en aproximadamente un mes. A finales de agosto, la Guardia Costera de EE.UU. y el FBI abordaron dos buques frente a costas americanas por posibles ciberataques:
- El VL Prosperity, un supertanquero que según la agencia semioficial iraní Mehr News tuvo sus comunicaciones cortadas durante 30 horas tras un ciberataque en el Estrecho de Gibraltar. La Guardia Costera lo inspeccionó el 21 de agosto frente a Texas, donde sigue fondeado. El operador técnico, HMM Ocean Service, asegura que el barco ya fue autorizado a operar con normalidad y que mantiene «protocolos cibernéticos rigurosos». El buque transportaba cerca de 2 millones de barriles de crudo saudí cargados en Sidi Kerir, Egipto.
- Un segundo buque metanero, cuya identidad no se ha hecho pública, fue inspeccionado el 24 de agosto, según informó The Wall Street Journal citando un comunicado del FBI.
Las autoridades estadounidenses mantienen bajo vigilancia a cerca de 20 buques en todo el mundo con patrones de actividad similares.
¿Por qué el sector marítimo es un blanco tan fácil?
La vulnerabilidad no es nueva ni coyuntural. Los sistemas instalados a bordo tienen ciclos de vida de 20 a 30 años. Buques construidos en la primera década de los 2000 con sistemas de control de fabricantes como Kongsberg, Wärtsilä o Rolls-Royce Marine fueron diseñados cuando la conectividad remota era excepcional. Conectarlos después a internet —para mantenimiento predictivo, telemetría de carga o coordinación con terminales— abrió canales que no existían en el diseño original.
Como resumió Mark Douglas, analista de Starboard Maritime Intelligence y ex oficial de la Marina de Nueva Zelanda, en declaraciones recogidas por Bloomberg: «La superficie de ataque de los buques está creciendo. Los sistemas electrónicos de control están cada vez más conectados a internet para recoger datos de operación».
El marco regulatorio intenta ponerse al día. La Organización Marítima Internacional (OMI) publicó guías de gestión de riesgos cibernéticos y los requisitos obligatorios entraron en vigor en 2021, pero sin mecanismos de auditoría robustos. En abril de 2026, la Maritime Administration del Departamento de Transporte de EE.UU. emitió una recomendación urging a armadores y operadores a restringir el acceso a esos sistemas digitales.
¿Qué significa esto para tu startup?
Aunque no operes un buque cisterna, este caso toca tres puntos críticos que cualquier founder debería tener en el radar:
- Tu cadena de suministro depende de infraestructura que no controlas. Si tu SaaS, tu plataforma logística o tu hardware depende de un proveedor que a su vez depende de un puerto, un terminal o un proveedor de energía, heredas su superficie de ataque. Pregunta a tus proveedores críticos por sus planes de respuesta a incidentes cibernéticos antes de firmar el contrato.
- Los sistemas heredados no son patrimonio exclusivo del shipping. El mismo patrón —software antiguo conectado a redes modernas— está presente en hospitales, utilities, fabricantes industriales y proveedores cloud con instancias legacy. Cualquier producto B2B que vendas a estos sectores tiene que incorporar gestión de vulnerabilidades como requisito, no como nice-to-have.
- La opacidad es parte del problema. Nadie reivindica los ataques, nadie atribuye y los barcos no llegan a destino. Esto es un negocio para empresas de threat intelligence, monitorización de cadena de suministro y seguros cibernéticos: hay un mercado abierto para quien pueda ofrecer visibilidad sobre lo que las propias víctimas no pueden explicar.
Una señal a las puertas del invierno
El Vivit Africa LNG no descargó. No es un incidente menor para el mercado de gas a pocos meses del invierno europeo. La señal que envía —intencionada o no— es que la cadena de suministro de energía tiene puntos débiles con baja protección y alta visibilidad. Y, como dejó dicho el propio Kongsberg, «es demasiado pronto para sacar conclusiones», una respuesta técnicamente correcta y estratégicamente incómoda: el problema es visible, el origen opaco y la solución requiere décadas de actualización que nadie quiere pagar antes de la catástrofe.
Fuentes
- Un buque de GNL americano volvió sin descargar: el tercer ciberataque marítimo en un mes
- Third tanker in a month hit by a suspected cyber incident, this time carrying US gas to Europe — The Next Web
- LNG Tanker Carrying US Cargo To Europe Turns Back After Crew Reports Suspected Cyberattack — Marine Insight
- US Coast Guard and FBI Conduct Cyberattack Probes on Tankers — gCaptain
👥 ¿Quieres ir más allá de la noticia?
En nuestra comunidad discutimos las tendencias, compartimos oportunidades y nos ayudamos entre emprendedores. Sin humo, solo acción.
👥 Unirme a la comunidad